Comprendre les deux parcours
Un tunnel complet peut orienter le trafic général vers le VPN ; un routage partagé réserve le tunnel à certaines destinations. Le périmètre exact dépend du client et de sa configuration, pas du seul nom commercial du service.
Le choix concerne aussi la sécurité et la gestion des accès. Un meilleur résultat sur un site public ne justifie pas de contourner les règles prévues pour le poste professionnel.
Examiner le routage et le DNS ensemble
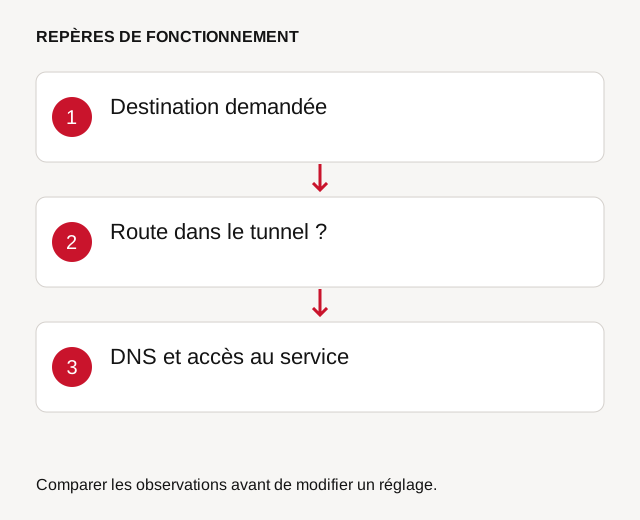
Comparez les destinations routées et la résolution des noms internes. Un service peut disposer d’une route correcte mais être interrogé auprès d’un résolveur inadapté. À l’inverse, un nom correct peut aboutir à un trajet non autorisé.
Relevez l’interface du tunnel et les changements visibles à l’activation. Un site qui affiche une adresse publique peut donner un repère sur un trajet, sans décrire tous les flux ni toutes les applications du poste.
Isoler une lenteur utile à diagnostiquer
Testez le même usage avant et après activation, au même moment et sur le même accès. Séparez site public, service interne et transfert volumineux. Une connexion au tunnel réussie ne mesure pas sa capacité ni celle du serveur visé.
Consignez débit montant, latence et heure seulement si le test est reproductible. Le serveur de sortie, la charge du service et le trajet réseau peuvent limiter l’expérience.
Faire ajuster le bon paramètre
Soumettez les résultats au responsable du VPN : nom du service, trajets attendus et comparaison réalisée. Une exception de routage peut être appropriée dans certains contextes, mais doit rester cohérente avec la protection du poste.
Après modification, vérifiez les ressources internes, la navigation et le comportement à la reconnexion. Le but est de retrouver le service prévu, avec une configuration documentée et maintenable.
Exemple : un service interne fonctionne, mais pas le site public
Testez le service interne avec le VPN actif, puis un site public, et notez quelle interface porte chaque trajet. Dans un tunnel complet, l’accès public peut dépendre de la sortie Internet du site distant ; dans un tunnel fractionné, il peut rester sur l’accès local. Le serveur DNS choisi participe aussi au résultat.
Ne modifiez pas le mode de tunnel pour contourner une politique d’entreprise. Transmettez les destinations concernées et le comportement avec et sans VPN à l’équipe responsable. Après correction, vérifiez les services internes et publics ainsi que les règles attendues pour les ressources locales : une amélioration du débit seule ne valide pas le parcours de sécurité.
Questions fréquentes
Le split tunnel est-il toujours plus rapide ?
Non. Le résultat dépend du trajet et de l’usage. Il n’assure ni débit minimal ni absence de filtrage.
Une adresse publique différente prouve-t-elle que tout passe dans le VPN ?
Non. Elle ne décrit que le trajet du test réalisé. D’autres destinations ou applications peuvent suivre une règle différente.