Reconnaître un indice sans conclure trop vite
La MTU est la taille maximale de paquet transportable sur un lien. Un tunnel ajoute ses propres en-têtes et peut réduire la place disponible pour les données. Le mécanisme de découverte de MTU du chemin cherche à adapter les échanges à la limite rencontrée.
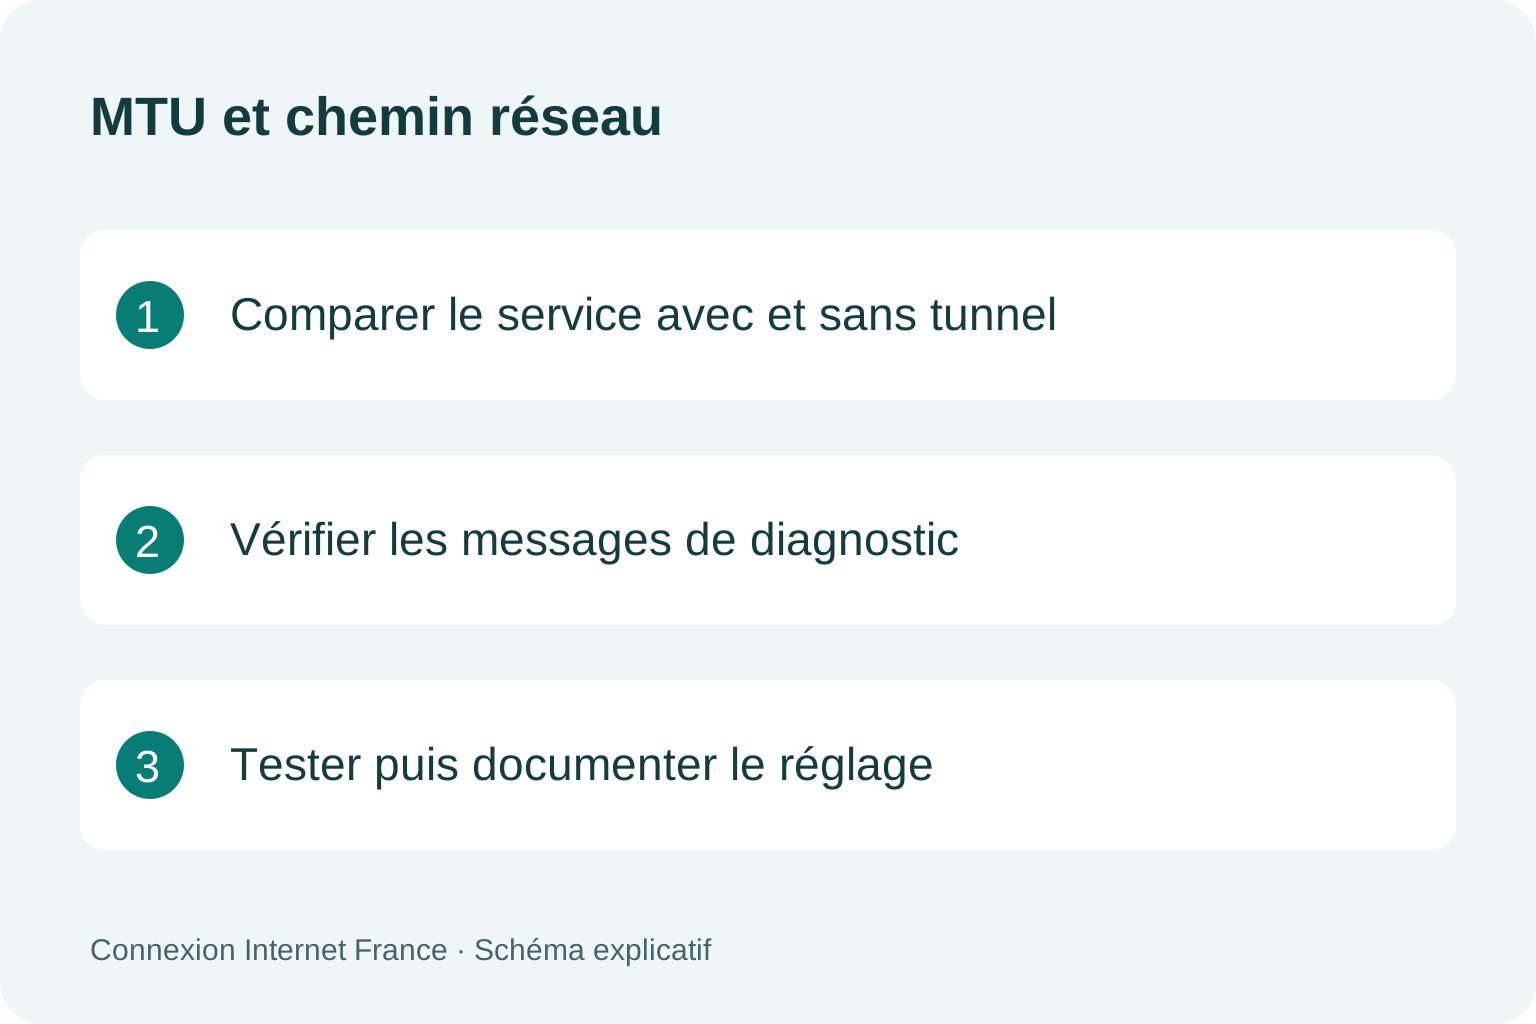
Une page partiellement chargée ou un transfert figé peut aussi venir du serveur, du DNS, d’un filtrage ou d’une application. Comparez plusieurs destinations et le même appareil avec puis sans le tunnel, lorsque la politique du réseau l’autorise. Le symptôme seul ne prouve pas un problème de MTU.
Source : IETF — Path MTU Discovery pour IPv6.
Conserver les messages utiles au diagnostic
En IPv6, les routeurs ne fragmentent pas les paquets pour contourner un lien trop étroit ; les messages ICMPv6 Packet Too Big participent au diagnostic. Bloquer aveuglément ces messages peut perturber le fonctionnement. Faites examiner les règles par l’administrateur plutôt que de supprimer le pare-feu.
Les outils de test dépendent du système, de la version IP et des options employées. La taille de la charge utile d’un ping n’est pas la taille totale du paquet. Notez précisément les paramètres et le protocole avant d’interpréter un seuil observé.
Source : IETF — Path MTU Discovery pour IPv6.
Ajuster au bon endroit et garder un retour arrière
Si le fournisseur du VPN ou de l’accès indique une MTU adaptée, appliquez-la au composant concerné puis rejouez le transfert qui échouait. Un réglage de MSS TCP peut avoir un intérêt dans certaines architectures, mais ne règle pas tous les protocoles et ne remplace pas une configuration correcte.
Conservez l’ancienne valeur et évitez de modifier chaque appareil à la fois. Une MTU arbitrairement très basse peut masquer le symptôme tout en dégradant l’efficacité. Pour une assistance, fournissez le type de tunnel, les versions IP, les destinations et la différence observée avec le chemin de référence.
Source : IETF — Path MTU Discovery pour IPv6.
Questions fréquentes
Une MTU de 1500 convient-elle toujours ?
Non. La limite dépend du lien et des encapsulations. Une valeur fréquente n’est pas une garantie pour un tunnel.
Le ping suffit-il à prouver la cause ?
Non. Le filtrage ICMP et les options de l’outil influencent le résultat. Il faut aussi rejouer le service concerné.
Faut-il couper le pare-feu ?
Non. Faites contrôler les messages nécessaires et les règles pertinentes plutôt que de désactiver la protection.