Plus qu’un outil de ping
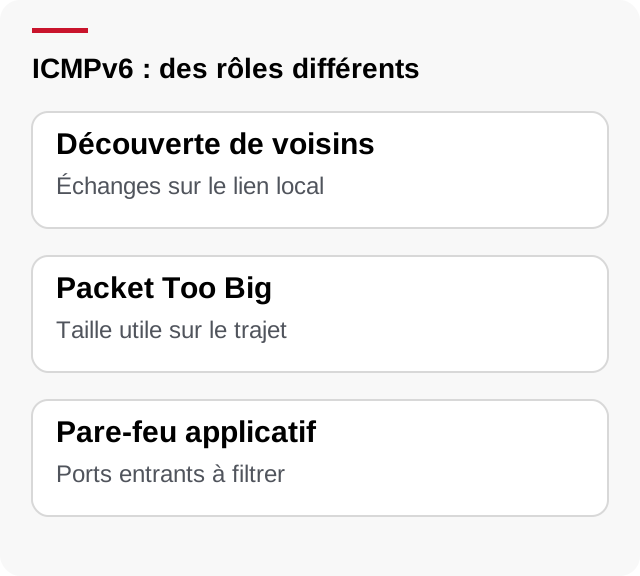
ICMPv6 transporte des messages de contrôle et d’erreur. Il intervient notamment dans la découverte de voisins et les mécanismes permettant d’adapter les paquets au trajet. Le filtrer intégralement ne se limite donc pas à masquer une réponse de ping.
Distinguez les échanges locaux au lien des messages venant du trajet Internet. Une règle adaptée à une interface WAN ne se transpose pas automatiquement au réseau du logement. Un équipement peut déjà fournir un jeu de règles IPv6 approprié.
Reconnaître un problème de taille
Un message Packet Too Big indique qu’un paquet dépasse la taille utilisable sur une partie du trajet. Si cette information nécessaire n’arrive pas, certains échanges peuvent échouer alors qu’une petite requête fonctionne.
Comparez un accès IPv4 et IPv6, puis un transfert de petite et grande taille sur un service contrôlé. Ces essais orientent le diagnostic sans prouver à eux seuls un filtrage : serveur, VPN et applications peuvent aussi contribuer au comportement.
Examiner les règles sans tout ouvrir
La RFC 4890 expose des recommandations de filtrage et distingue les types de messages. Utilisez-les avec la documentation de votre pare-feu pour vérifier les fonctions indispensables. Autoriser des messages de contrôle nécessaires n’équivaut pas à publier les ports applicatifs de vos appareils.
Ne retirez pas toutes les protections IPv6 pour tester. Faites examiner la règle précise et les journaux utiles. Dans un réseau administré, la découverte de voisins et les annonces de routeur doivent correspondre à l’architecture définie.
Valider après correction
Conservez une copie de la règle modifiée, l’heure du test et les interfaces concernées. Vérifiez accès local, navigation et transfert initialement bloqué. Recommencez après une reconnexion pour éviter de vous fier à un état temporaire.
Si le problème persiste, remettez au support les résultats comparés et la règle expurgée. Désactiver IPv6 peut masquer un symptôme mais ne renseigne pas sur la cause. Gardez une procédure de retour accessible localement en cas d’erreur.
Questions fréquentes
Faut-il autoriser toutes les requêtes de ping ?
Les règles doivent distinguer les types, directions et interfaces. Le besoin des fonctions ICMPv6 essentielles ne signifie pas que tous les messages doivent être autorisés sans restriction.
Une IPv6 publique ouvre-t-elle tous les ports ?
Non. Le pare-feu reste chargé de filtrer les connexions. La gestion des messages de contrôle est distincte de l’exposition d’un service.