Identifier le poste qui reçoit la connexion
Les fonctions d’accueil d’une session distante dépendent du système, de son édition et de sa configuration. Le programme qui sert de client n’implique pas que le même appareil puisse accueillir une connexion.
Vérifiez la documentation actuelle et les règles de l’organisation. Définissez le service nécessaire avant de modifier le pare-feu ou de chercher un numéro de port à ouvrir.
Valider les comptes et les autorisations
Utilisez un compte autorisé pour ce besoin et protégez son accès selon les possibilités du parcours. Un accès distant au bureau donne des capacités importantes ; les règles doivent correspondre au rôle de l’utilisateur.
Testez d’abord depuis le réseau ou le canal prévu, sans ouvrir le poste à tous les réseaux. Conservez le message d’échec pour distinguer réseau, service et refus de connexion.
Organiser le trajet extérieur
Un VPN administré, une passerelle ou un service distant contrôlé peut assurer le parcours selon l’installation. Une redirection directe de la box n’est pas une méthode universelle ni une protection des comptes.
Vérifiez aussi CG-NAT, routes et résolution des noms lorsque le trajet l’exige. La connexion au VPN ne prouve pas automatiquement que le poste est réveillé ou que son service reçoit les sessions.
Préparer les états et la maintenance
Testez après reconnexion et dans les états d’alimentation utiles. Un poste mis en veille peut ne plus répondre même si les comptes et routes sont corrects. Le réveil réseau constitue un mécanisme distinct.
Conservez mises à jour, révocation des comptes et méthode d’intervention locale. Après changement de poste ou de fournisseur, retirez les accès anciens et refaites une recette avec le canal réellement utilisé.
Exemple : isoler les étapes d’un accès Bureau à distance
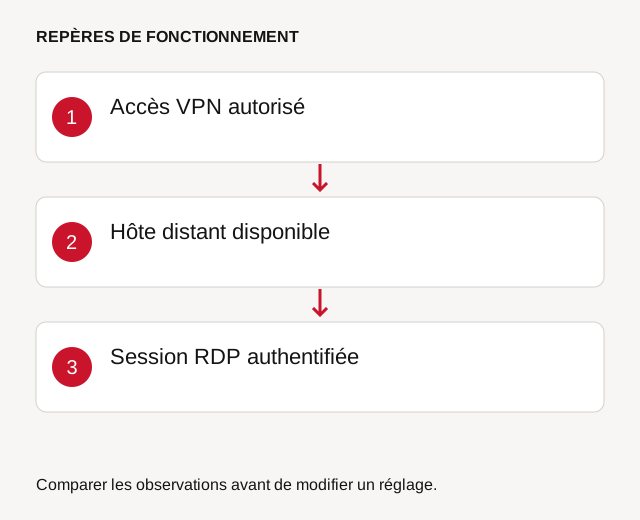
Vérifiez d’abord que votre édition et votre configuration Windows peuvent recevoir une connexion Bureau à distance. Le client disponible sur un appareil ne signifie pas que cet appareil peut servir d’hôte. Faites ensuite confirmer l’autorisation du compte et le nom de l’ordinateur cible.
Testez le VPN ou le mécanisme d’accès administré, puis la joignabilité de l’hôte et enfin l’authentification de la session. Une panne à la première étape ne se corrige pas en changeant le mot de passe de la dernière. Évitez d’exposer directement le service sur Internet pour accélérer le test ; utilisez le parcours prévu et conservez le message exact de l’échec.
Questions fréquentes
Le client Bureau à distance prouve-t-il que le poste peut héberger une session ?
Non. Les fonctions d’accueil doivent être vérifiées pour le système et son édition.
Le VPN suffit-il à valider tout l’accès ?
Non. Poste disponible, service actif, routage et compte autorisé doivent encore être testés.