Aller au contenu principal
Toutes les rubriques

Annuaire de ressources

Annuaire télécom : sites utiles pour comparer, vérifier et comprendre

Une sélection de ressources pour vérifier l’éligibilité, lire les cartes de couverture, comparer des offres, comprendre la VoIP, explorer les alternatives satellite et connaître les démarches utiles.

À retenir : un annuaire aide à croiser les sources, mais la disponibilité réelle reste toujours à confirmer avec l’adresse, le code postal ou un test sur place.
Personne consultant une carte et des documents télécoms sur un bureau
Visuel d’illustration.
12rubriquesclassées par usage télécom.
78sitesofficiels, outils et comparateurs.
FRusage localadresse, ville, département et région.

Rubriques

Annuaire par besoin télécom

Chaque rubrique regroupe des sites à consulter avant de choisir une box, un forfait, une ligne fixe, une solution satellite ou un service professionnel.

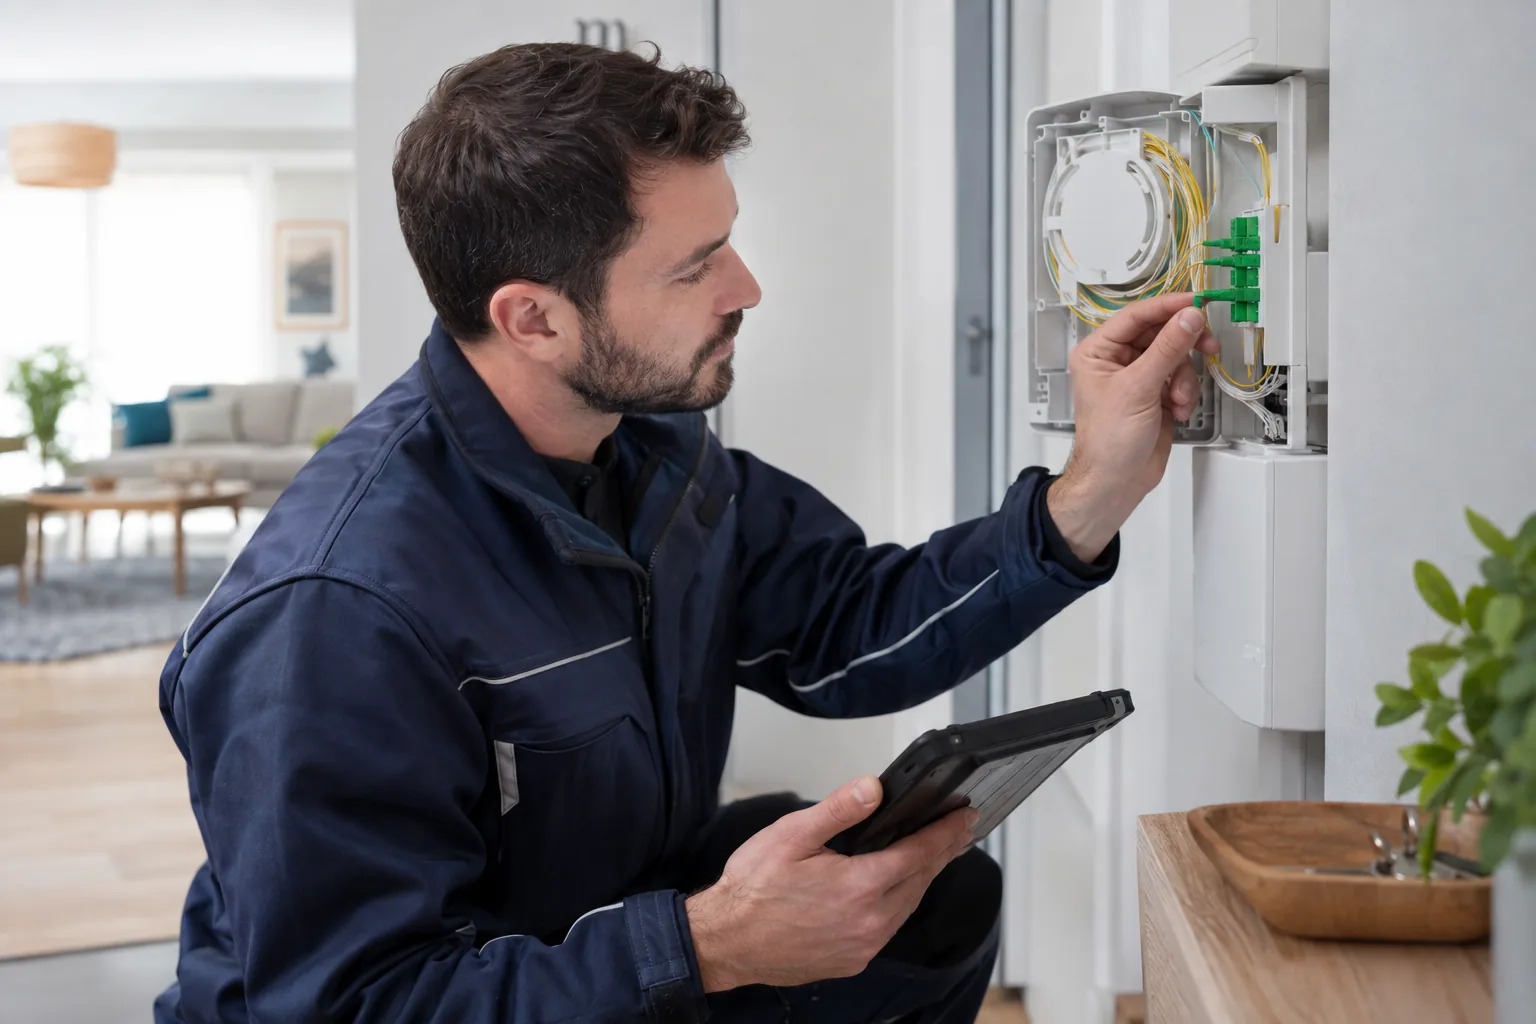
Technicien examinant un raccordement fibre dans un immeuble résidentiel 5 liens

Eligibilite fixe et fibre

Vérifiez les technologies à l’adresse complète et, si nécessaire, au bâtiment concerné. Comparez la carte publique avec la réponse de l’opérateur pour l’offre exacte. Une couverture de quartier, une éligibilité commerciale et un raccordement réalisé décrivent trois étapes différentes.

Voir la rubrique
Deux personnes vérifiant leurs smartphones dans une rue 7 liens

Couverture mobile

Comparez couverture annoncée et qualité observée sur vos lieux d’usage : logement, travail et trajets. Distinguez intérieur, extérieur, voix et données. Une carte nationale ne prédit pas seule la réception dans une pièce ; examinez les mesures disponibles et les conditions d’un essai.

Voir la rubrique
Ordinateur, deux box et carnet pour comparer les offres Internet 5 liens

Comparateurs et guides offres

Fixez vos besoins en données, appels, équipements et destinations, puis comparez le coût sur la même durée. Ajoutez activation, location, options, fin de promotion et résiliation. Une remise mensuelle doit être rapprochée du total et des services réellement nécessaires.

Voir la rubrique
Téléphone IP, commutateur réseau et ordinateur dans un bureau 5 liens

Telephonie fixe et VoIP

Pour la téléphonie professionnelle, décrivez lignes, utilisateurs, appels simultanés et continuité attendue. Comparez matériel, numérotation, portabilité, installation et assistance. Faites préciser le fonctionnement en cas de coupure Internet et le calendrier d’une migration.

Voir la rubrique
Antenne satellite sur le toit d’une maison rurale au milieu d’un jardin 4 liens

Satellite, radio et zones peu denses

Pour un lieu mal desservi, comparez les solutions sur les usages essentiels, la réception réelle, la latence, le matériel et le coût complet. Vérifiez les contraintes d’installation et de volume. Un débit annoncé ne décrit pas à lui seul la stabilité attendue pour un appel ou un service professionnel.

Voir la rubrique
Deux personnes examinant un câble et une box autour d’une table 17 liens

Demarches et signalement

Partez de votre contrat et de l’événement : facture, panne, changement d’offre ou résiliation. Conservez dates, échanges et références de dossier, puis suivez les interlocuteurs et étapes prévus. Distinguez signalement d’un problème et demande de résolution adressée au fournisseur.

Voir la rubrique
Mains d’un technicien vérifiant des câbles Ethernet et un point d’accès 11 liens

Wi-Fi, reseau local et tests

Décrivez appareils, lieux et horaires touchés, puis distinguez accès Internet, réseau intérieur et service utilisé. Comparez des essais dans les mêmes conditions et notez le résultat. Un test isolé en Wi-Fi ne permet pas d’attribuer automatiquement une baisse de débit à la ligne.

Voir la rubrique

Sélection rapide

Sites utiles à consulter en priorité

Ces ressources couvrent les recherches les plus fréquentes : adresse, fibre, mobile, signalement, débit et alternatives lorsque le fixe est insuffisant.

officiel

Arcep - fermeture du réseau cuivre

Domaine arcep.fr

Calendrier officiel, distinction entre fermeture commerciale et technique et vérification à l adresse.

À utiliser pour : Retrouver le calendrier et distinguer l'arrêt de nouvelles ventes sur cuivre de l'extinction technique du réseau dans une commune.

À vérifier : Relever la commune, la date de référence du document et l'étape effectivement annoncée pour l'adresse.

officiel

Arcep - qualité de service Internet

Domaine arcep.fr

Indicateurs officiels de débit, latence, gigue et qualité de service Internet.

À utiliser pour : Situer un résultat de débit ou de latence dans le cadre des indicateurs publiés par le régulateur.

À vérifier : Comparer des mesures prises avec la même méthode, la même période et un périmètre géographique comparable.

officiel

ANFR - parasites électromagnétiques

Domaine anfr.fr

Fiche officielle pour comprendre les brouillages causés par des appareils électriques ou radioélectriques en défaut.

À utiliser pour : Chercher une méthode lorsque plusieurs appareils radio ou une connexion sans fil subissent des perturbations inexpliquées.

À vérifier : Noter les horaires et les appareils concernés avant d'attribuer le brouillage à un équipement précis.

officiel

ANSSI - règles d or de sécurité numérique

Domaine cyber.gouv.fr

Recommandations officielles sur les mises à jour, les mots de passe, les sauvegardes et les accès.

À utiliser pour : Préparer une liste de gestes de sécurité pour les comptes, les appareils et les sauvegardes d'un foyer ou d'une petite structure.

À vérifier : Adapter les recommandations aux équipements réellement utilisés et vérifier leur procédure de mise à jour.

officiel

Arcep - Internet par satellite

Domaine maconnexioninternet.arcep.fr

Carte officielle des technologies et débits disponibles à l adresse, satellite inclus.

À utiliser pour : Placer une offre satellite parmi les autres technologies fixes indiquées à une adresse avant de comparer les contrats.

À vérifier : Confirmer auprès du fournisseur la visibilité du ciel, l'installation possible et les conditions de la formule.

officiel

ANFR - répéteurs de téléphonie mobile

Domaine anfr.fr

Fiche officielle sur les risques de brouillage et les conditions d utilisation des répéteurs de téléphonie mobile.

À utiliser pour : Comprendre pourquoi un répéteur mobile ne s'installe pas comme un simple accessoire Wi-Fi.

À vérifier : Contrôler les autorisations requises pour le matériel et envisager d'abord les appels Wi-Fi ou une autre solution conforme.

officiel

Arcep - conserver son numero lors d un changement

Domaine arcep.fr

Fiche officielle sur le RIO, la portabilite fixe ou mobile et la resiliation geree par le nouvel operateur.

À utiliser pour : Préparer la conservation d'un numéro fixe ou mobile lors d'une souscription chez un nouvel opérateur.

À vérifier : Distinguer la ligne concernée, le RIO correspondant et les étapes prises en charge par le nouvel opérateur.

officiel

Arcep - fiabiliser un test de debit

Domaine arcep.fr

Fiche officielle pour comprendre les limites d un test de debit et verifier appareil, Ethernet, Wi-Fi et protocole de mesure.

À utiliser pour : Mettre au point un protocole de mesure reproductible avant de conclure qu'une ligne est lente.

À vérifier : Consigner appareil, liaison Ethernet ou Wi-Fi, heure et applications actives lors de chaque essai.

officiel

Arcep - raccordement fibre d un batiment existant

Domaine arcep.fr

Fiche officielle sur le raccordement final, le role du PBO, la pose de la PTO et les demarches selon le batiment.

À utiliser pour : Comprendre les étapes entre le point de branchement, le passage du câble et la prise optique d'un bâtiment déjà construit.

À vérifier : Identifier le type de bâtiment et obtenir le motif précis si la pose échoue sur le terrain.

officiel

Commission européenne - itinérance mobile

Domaine digital-strategy.ec.europa.eu

Questions officielles sur Roam like at home, pays couverts et politique d usage raisonnable.

À utiliser pour : Vérifier le cadre européen avant d'utiliser appels, SMS ou données pendant un voyage dans la zone couverte.

À vérifier : Lire aussi la politique d'usage raisonnable et l'enveloppe du forfait particulier, notamment pour les données.

officiel

DGCCRF - démarchage téléphonique

Domaine economie.gouv.fr

Règles 2026 sur le consentement préalable, les horaires et les signalements.

À utiliser pour : Consulter la règle applicable à une sollicitation téléphonique et les voies de signalement prévues.

À vérifier : Vérifier la date de mise à jour de la fiche et conserver les éléments de l'appel ou du message reçu.

officiel

Arcep - usurpation de numéro de téléphone

Domaine arcep.fr

Fiche officielle pour comprendre une usurpation de numéro, réunir les éléments utiles et effectuer les signalements adaptés.

À utiliser pour : Comprendre pourquoi un numéro affiché ne prouve pas l'identité de la personne qui appelle.

À vérifier : Ne pas rappeler ni communiquer de code sur la seule foi de l'affichage ; réunir les faits avant le signalement.

Les critères qui changent le choix

Choisir la bonne source selon la question

Une carte de déploiement, une offre commerciale et un service d’assistance ne répondent pas au même besoin. Consultez la source qui dispose de l’information recherchée et notez sa période de référence.

Quel interlocuteur pour quelle vérification ?
QuestionSource à privilégierInformation à relever
La fibre est-elle déployée ?Carte fibre de l’Arcep.Adresse, état affiché et date des données.
Puis-je souscrire cette offre ?Test d’éligibilité de l’opérateur.Adresse reconnue, offre et conditions proposées.
Quel réseau mobile couvre mes trajets ?Mon réseau mobile, puis essai sur place.Service concerné, lieux et conditions de réception.
Ma ligne est-elle en panne ?Assistance de l’opérateur.État de ligne, incident déclaré et numéro de dossier.
Recoupez un problème d’adresse ou d’éligibilité avec l’opérateur : une carte publique peut avoir une date de mise à jour différente.

Pour vérifier : Arcep : utiliser Ma connexion internet · Arcep : Mon réseau mobile. Repères consultés le 15 octobre 2026.

Données et ressources documentées

Télécommunications et accompagnement aux démarches numériques

Les magasins de matériels de télécommunication ne mesurent pas la couverture fibre, les débits ou la qualité d’un opérateur. France services accompagne les démarches administratives ; sa présence ne vaut pas assistance technique pour une panne de box.

Équipements recensés — France

Insee : séries comparables, géographie au 1er janvier 2026 — France
Catégorie de la source201520202025Évolution 2020–2025Historique illustré
Magasin de matériels de télécommunication
B322
4 6894 6855 327+642 (+13,7 %)201520202025Base zéro · échelle propre à cette ligne
Magasin électroménager, matériel audio vidéo informatique
B321
12 70111 9039 774-2 129 (-17,9 %)201520202025Base zéro · échelle propre à cette ligne

Les valeurs absentes restent « Non renseigné ». Les évolutions portent sur la série comparable publiée par l’Insee, et non sur une soustraction entre deux annuaires. Les catégories peuvent regrouper plusieurs activités ; elles ne mesurent ni les ventes, ni les capacités d’accueil, ni la qualité des prestations.

Insee — Base permanente des équipements · publication du 2026-07-09 · consulté le 22/10/2026 · Licence Ouverte 2.0.

Précisions sur le relevé et la provenance

Fichier source : DS_BPE_EVOLUTION_2025_data.csv.

Adresse du relevé utilisé : https://www.insee.fr/fr/statistiques/fichier/8217532/DS_BPE_EVOLUTION_CSV_FR.zip.

Les dates des fiches peuvent être antérieures à celle du fichier. La présence dans ce relevé ne certifie pas une ouverture, une disponibilité ou une prise en charge actuelle. Vérifiez la fiche officielle avant une démarche ou un déplacement.

Explorer les entrées et leurs sources

Les résultats proviennent des relevés indiqués ci-dessous. La zone sélectionnée s’applique aux statistiques et aux lieux, tandis que les aliments, produits, métiers, fiches pratiques, activités, notions, certifications et bibliographies restent des référentiels nationaux. Les travaux de recherche couvrent des références nationales ou internationales.

Réinitialiser

176 résultats · page 1 sur 10 · jusqu’à 18 entrées affichées. Classement alphabétique par intitulé.

Lire les compétences d’installation, d’exploitation et de maintenance des réseaux, ainsi que leurs évaluations. La recherche porte sur les intitulés, codes, certificateurs, domaines Formacode et titres des blocs. Les référentiels sont nationaux ; le choix d’un territoire ne localise pas une formation.

Certifications actives dans l’export France compétences du 22 octobre 2026
Certification et référenceRépertoire et niveauFin d’enregistrement et blocsConsulter
Acoustique (fiche nationale)
RNCP41856
RNCP
Niveau 6
31/08/2030
8 blocs publiés
Compétences et accès : RNCP41856
Fiche officielle
Administrateur de systèmes et réseaux sécurisés
RNCP38108
RNCP
Niveau 6
18/10/2028
4 blocs publiés
Compétences et accès : RNCP38108
Fiche officielle
Administrateur des systèmes, réseaux et sécurité
RNCP41807
RNCP
Niveau 6
18/12/2028
4 blocs publiés
Compétences et accès : RNCP41807
Fiche officielle
Administrateur réseau NetOps
RNCP36163
RNCP
Niveau 6
31/01/2027
3 blocs publiés
Compétences et accès : RNCP36163
Fiche officielle
Administrateur réseaux et télécommunications
RNCP38338
RNCP
Niveau 5
17/10/2028
3 blocs publiés
Compétences et accès : RNCP38338
Fiche officielle
Administrateur système et réseau
RNCP41776
RNCP
Niveau 6
18/12/2028
4 blocs publiés
Compétences et accès : RNCP41776
Fiche officielle
Administrateur systèmes et réseaux
RNCP36075
RNCP
Niveau 6
15/12/2026
4 blocs publiés
Compétences et accès : RNCP36075
Fiche officielle
Administrateur systèmes et réseaux
RNCP39996
RNCP
Niveau 6
18/12/2029
3 blocs publiés
Compétences et accès : RNCP39996
Fiche officielle
Administrateur systèmes, réseaux et bases de données
RNCP41996
RNCP
Niveau 6
27/02/2031
4 blocs publiés
Compétences et accès : RNCP41996
Fiche officielle
Administrateur systèmes, réseaux et cybersécurité
RNCP39611
RNCP
Niveau 6
01/10/2029
4 blocs publiés
Compétences et accès : RNCP39611
Fiche officielle
Administrateur systèmes, réseaux et cybersécurité
RNCP42837
RNCP
Niveau 6
30/09/2031
4 blocs publiés
Compétences et accès : RNCP42837
Fiche officielle
Administrateur systèmes, réseaux et cybersécurité
RNCP40356
RNCP
Niveau 6
28/03/2030
4 blocs publiés
Compétences et accès : RNCP40356
Fiche officielle
Administrateur systèmes, réseaux et sécurité
RNCP39851
RNCP
Niveau 6
28/11/2026
4 blocs publiés
Compétences et accès : RNCP39851
Fiche officielle
Administrateur systèmes, réseaux et sécurité des infrastructures IT/OT
RNCP42829
RNCP
Niveau 6
30/09/2029
4 blocs publiés
Compétences et accès : RNCP42829
Fiche officielle
Analyste en acoustique et vibration
RNCP36184
RNCP
Niveau 6
27/01/2027
3 blocs publiés
Compétences et accès : RNCP36184
Fiche officielle
Architecte réseaux et cybersécurité (MS)
RNCP38140
RNCP
Niveau 7
18/10/2028
4 blocs publiés
Compétences et accès : RNCP38140
Fiche officielle
Chargé d'affaires réseaux
RNCP42831
RNCP
Niveau 6
30/09/2031
6 blocs publiés
Compétences et accès : RNCP42831
Fiche officielle
Chargé d'études de réseaux de télécommunications
RNCP40698
RNCP
Niveau 5
31/08/2030
3 blocs publiés
Compétences et accès : RNCP40698
Fiche officielle
Source et lecture des certifications

Source : France compétences, exports RNCP et Répertoire spécifique au format 4.1 du 22 octobre 2026. Seules les fiches indiquées « Publiée » et « Actif : Oui » sont retenues dans cette photographie. Le statut et les dates doivent être vérifiés sur la fiche officielle avant toute inscription.

Le RNCP décrit des qualifications professionnelles avec un niveau lorsqu’il est renseigné. Le Répertoire spécifique (RS) décrit des compétences complémentaires ou des habilitations ; aucun niveau RNCP ne lui est attribué ici. Les numéros de certification distinguent des enregistrements, même lorsque leurs intitulés sont identiques.

La sélection RNCP s’appuie sur les codes ROME publiés dans les fiches et sur des intitulés liés au thème. La sélection RS repose sur les intitulés : l’export RS ne publie pas de codes ROME. Les liens métier-certification utilisent uniquement un code présent dans les deux référentiels ; ils ne valent ni équivalence, ni condition suffisante d’accès à un emploi.

Une fiche décrit une certification, ses compétences et son certificateur. Elle ne constitue pas une offre de formation, une admission, une autorisation d’exercice ou une garantie de financement. Les organismes partenaires, sessions, tarifs et disponibilités ne sont pas recensés ici. La date de fin d’enregistrement et la date limite de délivrance sont présentées séparément lorsqu’elles sont renseignées.

Jeu de données officiel RNCP et RS · Recherche officielle des certifications · Licence Ouverte 2.0.

Ingénieur diplômé du Conservatoire national des arts et métiers, spécialité Informatique et cybersécurité

RNCP42432 · RNCP · Niveau 7.

Fiche publiée et indiquée active dans l’export du 22 octobre 2026. Vérifier la fiche officielle et son statut actuel.

Date d’effet
01/09/2026
Échéance de l’enregistrement
31/08/2029
Date limite de délivrance
31/08/2033

Organismes certificateurs publiés

  • CONSERVATOIRE NATIONAL DES ARTS ET METIERS — SIRET 19753471200017 — état dans la source : Actif
  • MINISTERE DE L'ENSEIGNEMENT SUPERIEUR ET DE LA RECHERCHE — SIRET 11004401300040 — état dans la source : Actif

Le certificateur porte la certification. Cette liste ne recense pas les organismes proposant une session de formation et n’attribue aucune habilitation aux établissements de l’annuaire.

Objectifs et contexte publiés
Selon l’International Information System Security Certification Consortium (ISC2), la cybersécurité pèserait 4,5 Millions de personnes au niveau mondial sous quelques années. Le marché étant actuellement d’1 Million, c’est 3,5 Millions de spécialistes en cybersécurité́ sont qui sont attendus (Skills Expectations in Cybersecurity: Semantic Network Analysis of Job Advertisements C. Matt Graham a and Yonggang Lub - FURNELL, Steven. The cybersecurity workforce and skills. Computers & Security, 2021, vol. 100, p. 102080).

En France, en 2021, selon une étude conduite par l’APEC et le Pôle d’Excellence Cyber, ce sont 15% des offres qui sont non couvertes sur les 7 000 offres d’emplois de cadres cybersécurité proposées.

Cette pénurie évolue chaque année de +12%. Un an plus tôt, la filière industrielle de sécurité (CSF) estimait le marché de l’emploi pour les prochaines années à 15 000 offres en cyber. Elle lance dès 2020 un appel à la création de plus de 4 000 formations, favorisant le bac à bac+3, mais également les formations d’experts et d’ingénieurs, ce qui ouvre des perspectives énormes pour l’ensemble des métiers de l’ingénierie en cybersécurité.

Les entreprises recherchent majoritairement des profils à la fois généralistes, pour prendre en charge la cybersécurité dans l’entièreté de l’organisation, et opérationnels, pour entreprendre des activités de confiance au quotidien, comme les fonctions de déploiement des services de sécurité (« build ») ou de leur surveillance (« run »).

Étant donné le tissu industriel et de services du territoire, la formation vise, entre autres, la mise en place d’une cybersécurité adaptée aux besoins des petites et moyennes organisations qui repose sur une approche à la fois système et par composant. Cette question est cruciale, car ces structures n’ont a priori ni les structures ni les moyens ni même la posture pour anticiper, détecter, lever le doute, corriger les cyberattaques. Elles n’ont en outre que peu l’occasion de capitaliser sur ces cyberattaques comme le ferait une structure aguerrie à ces incidents de sécurité.
Activités visées
L’ingénieur disposant de la certification Ingénieur du Cnam dans la spécialité́ « Informatique et Cybersécurité́ » couvre les différents domaines de la cybersécurité : l’analyse de sécurité et des risques opérationnels cyber, la conception « by design », l’optimisation (« durcissement » ou « hardening »), la supervision (SOC, CERT), il a vocation à assurer les activités suivantes :

* L’analyse de sécurité et du risque cyber de systèmes informatiques ou de systèmes d’informations complexes, incluant l’analyse de la menace, des vulnérabilités et des attaques au profit d’organisations à dimension internationale

* La conception, la modélisation et l’élaboration de dispositifs informatiques de sécurité́ sur l’ensemble des domaines cyber, pour l’optimisation ou « hardening » ou un centre de sécurité opérationnel (SOC)

* Le pilotage du projet d'intégration d'un dispositif informatique de sécurité, dans le contexte d'une organisation complexe, à dimension internationale, sur l’ensemble des domaines cyber en lien avec les différentes parties prenantes internes et externes

* L’organisation, l’intégration et la mise en œuvre de mesures de « durcissement » (« hardening ») de dispositifs de sécurité dans des systèmes d’informations complexes, au profit d’organisations à dimension internationale, couvrant les différents domaines cyber

* L’organisation, les choix, la préparation et le pilotage de grands projets de centres de supervision (SOC, CERT) ainsi que la mise en œuvre du processus de cybersécurité au sein d’organisations à dimension internationale

* Communication à l'écrit et à l'oral avec les parties prenantes internes et externes.
Compétences attestées
L’ingénieur cyber du Cnam a trois types de compétences :

1. L’ingénieur cyber mobilise ses connaissances scientifiques et fondamentaux pour la maitrise des méthodes et techniques dans les différents domaines cyber de l’analyse de sécurité et des risques cyber, la conception « by design », la supervision (SOC, CERT) et l’optimisation (« durcissement ») de la cybersécurité :

* Analyser le besoin client en matière de conception des mesures et contremesures de cybersécurité et d'investigation des cyberattaques dans les évènements de sécurité (SI EM), d'outils en s'appuyant sur les sciences fondamentales : mathématiques (représentation matricielle, théorie des graphes et des treillis, congruence, théorie des ensembles, algorithmie, langages d'automates finis, statistiques et probabilités, etc.), physique, calcul scientifique, etc.

* Piloter le projet de modélisation, conception, mise en œuvre, test et validation d’un modèle, protocole, architecture d’un dispositif de cybersécurité, en s’appuyant sur la méthode scientifique et les ressources des champs scientifiques et techniques de l'informatique et des mathématiques, comprenant le champ de la science des données pour la maitrise des techniques de recherche, d’évaluation et d’exploitation de l’information

* Effectuer des activités de recherche, fondamentale ou appliquée du domaine de la cybersécurité à l'aide de méthodes, outils logiciels et services innovants (cryptographie, aléas, graphe d’attaques, arbres de décision, « problème d'atteignabilité », etc.), afin de concevoir « by design », concrétiser, tester (rétroingénierie) et valider des solutions de sécurité informatique

* Mobiliser les méthodes et outils de l'ingénieur : identification, modélisation et résolution de problèmes complexes et émergents, à l’aide d’une approche systémique et holistique, afin de piloter l'amélioration continue du dispositif de sécurité et coordonner les activités d'analyse des cyber-risques et de la cyber-menace

* Intégrer diverses disciplines scientifiques (apprentissage des langues, sciences cognitives, sciences de la décision, neurosciences, sciences humaines et sociales), afin de coordonner l'activité d'une équipe pluridisciplinaire et potentiellement à l'international, en anglais et de déléguer diverses responsabilités, en tenant compte des enjeux des relations au travail, la diversité, l’éthique, le professionnalisme, la sécurité et la santé au travail, en situation de crise.

2. L’ingénieur cyber maitrise les méthodes et technologies afin de mener de grands projets de cybersécurité comme l’évaluation du niveau de sécurité des organisations vulnérables, la gestion d’appels d’offres de solutions cyber et le pilotage de projets de centres de sécurité opérationnels (SOC, CSI RT) :

* Évaluer et modéliser les phénomènes cyber liés aux techniques offensives d’ingénierie sociale, dans le respect total de l’éthique (mécanismes d’« attaque-défense », « threat modeling », « Red team », « blue team », « purple team »), afin de rédiger le cahier des recommandations en prenant en compte les normes techniques (OWASP, calcul CVSS), et les dimensions sociales, géo-politiques, sociétales, organisationnelles et environnementales de l’organisation

* Concevoir, dimensionner, concrétiser, tester et valider un dispositif de sécurité́ informatique complexe et innovants, à partir des normes et standard des modèles, protocoles et architectures dans les différents domaines de la cybersécurité : anticipation, et prévention (risque, CTI), supervision (SOC), remédiation (CSI RT), en choisissant des méthodes de rétroconception (ingénierie inverse) et d’écoconception adaptées, en réponse aux enjeux divers de l’organisation

* Développer une méthodologie de R&D et effectuer une veille continue, une analyse comparative à l’état de l’art, adaptée au contexte fortement dynamique de la cybersécurité (CI/CC, DevOps et SecDevOps), le test de solutions (« Threat modeling »), la preuve de concept (PoC), le prototypage (MVP-TRL)

* Intégrer les enjeux environnementaux et sociétaux dans le cadre du déploiement de projets de cybersécurité et accompagner l’organisation dans toutes les transitions, en mettant en œuvre des choix technologiques adaptés aux grands enjeux sociétaux actuels, naturellement en matière de protection des systèmes d’information (LPM, NI S, I SO 27x, homologation, ANSSI ), de vie privée (RGPD), mais également par une démarche vertueuse et respectueuse de l’éthique et la RSE de l’organisation vis-à-vis des exigences commerciales, économiques, de compétitivité et de productivité de l'entreprise

* Évaluer et élever le niveau de sécurité globale cyber de l’organisation, à partir d’outils d’audits, de cartographie des actifs (ebios, EGERI E), de détection de vulnérabilités et d’anomalies (I DS,TENABLE) ou d’analyse postmortem (SI EM)), afin d’intégrer les propres contraintes, besoins, exigences de sécurité de l’organisation, les traduire en termes techniques, par l’élaboration d’une politique de sécurité (PSSI ), la, planification et la mise en œuvre de recommandations concrètes (CWPP, Cloud Workload Protection Platform, DMZ, gestion des identités, MFA, etc.), puis de les rédiger, les présenter et les défendre, en langue anglaise, dans un environnement multiculturel

* Piloter l'amélioration continue du dispositif de sécurité́ ou de la sécurité du SI de l’organisation, coordonner les activités de tests de robustesse (« White » », « Gray », « black » box mode), à partir d’analyses cyber risques et des méthodes et outils de l’ingénieur pour l’identification, la modélisation et la résolution de problèmes complexes, prendre des responsabilités d’animation en intelligence collective en situation de crise cyber, tout en assurant le respect des relations de travail, de la diversité, l’éthique, la sécurité et la santé au travail

* Définir des indicateurs de performance de la sécurité d’un système informatique (IoC, CVSS, etc.) afin d'organiser et mettre en place le reporting technique, administratif et financier en intégrant par une approche holistique les impératifs environnementaux (énergétiques, écologiques et climatiques)

* Capitaliser sur les expériences des experts cybersécurité à l’aide d’une démarche scientifique (Datascience), afin d’organiser et enrichir les bases de connaissances de nouvelles techniques d'attaques et de transmettre les principes de cyberdéfense

* Travailler en contexte international et multiculturel avec la maitrise d’une ou plusieurs langues étrangères et ouverture culturelle associée, capacité d’adaptation aux contextes internationaux

* Communiquer et gérer au sein d’équipes pluridisciplinaires (clients, architectes, fournisseurs, sous-traitant), les appels d’offre de projets de transformation cyber, et, les mettre en œuvre à partir de méthodes et outils de conception, d’optimisation (« hardening ») et de supervision de la cybersécurité de systèmes d’information complexes et émergents (« Cloud computing », « fog » et « edge computing »).

3. L’ingénieur cyber maitrise les techniques de l’ingénieur des domaines cyber pour atteindre une expertise cyber et intégrer des entreprises de services numériques, spécialisées dans la gestion des risques opérationnels cyber et/ou l’optimisation (« durcissement ») de la cybersécurité dans une organisation et/ou dans un centre de sécurité opérationnel (CSI RT, CERT, SOC) :

* Concevoir, dimensionner (« hardening ») et déployer le dispositif de sécurité́ (parefeu, DMZ, I DS, Scanner, Proxy, etc.), réaliser une représentation fonctionnelle du dispositif et les schémas d’architecture (Merise, UML, SYSML), rédiger les documents formalisant l’architecture, les spécifications détaillées et les notifications de changements d’architecture

* Maintenir la sécurité du dispositif informatique en condition opérationnel, mettre en œuvre un outil de suivi des incidents de sécurité, suivre les demandes d'évolution, corriger les incidents techniques, proposer des solutions alternatives avant la correction (fenêtre de vulnérabilité, "zero day"), rédiger, partager et publier un bulletin d'alerte de sécurité

* Conduire des analyses SOC « hunting », élaborer la détection précoce des incidents de sécurité (CTI ), dans les évènements de sécurité́ (SI EM), mettre en place des outils DevOps (Ansible Playbooks, Puppet, etc.)

* Conduire des analyses SOC "red team", dans le respect total de l'éthique, pénétrer un système informatique à l'aide de tests d'intrusion (KALI ), après avoir identifié et utilisé une faille de sécurité applicative, réseau ou système, réaliser le fuzzing d'un logiciel afin de tester la robustesse à l'injection de code malveillants, analyser les indicateurs de compromission (IoC), calculer un indicateur de vulnérabilité (CVSS), produire un arbre d'attaque, proposer des solutions de remédiation

* Conduire des analyses SOC "postmortem", dans le respect total des règles de l'investigation numérique légale (I SO 27042 et suite), conserver les preuves de la cyber attaque afin de pouvoir les produire lors d'une expertise judiciaire, expliquer l'attaque (timeline, causalité), la publier dans des conférences techniques internationales (par exemple blackhat), expliquer et entrainer l'équipe SOC à ces principes d'analyse forensique légale, évaluer financièrement le risque d'une cyber attaque

* Conduire des activités de réponse à incident cyber, mettre en place le plan de continuité d'activité et de reprise d'activité dans le respect de la norme I SO 22301, réaliser des analyses de contenu (DLP : Data Loss Prevention), calculer les indicateurs clé (RTO : Recovery Time Objective, RPO (Recovery Point Objective), avec des équipes internationales

* S’insérer dans la vie professionnelle, collaborer, communiquer, animer et faire évoluer l’organisation en s’intégrant au sein d’équipes multiculturelles et pluridisciplinaires en exerçant la responsabilité́, l’engagement, le management, la position de référent technique, de chef ou directeur de projets.
Prérequis d’entrée en formation
La formation conduisant à la certification est intégrée en première année (cursus de six semestres) avec un diplôme ou une validation de niveau 5 ou 6 dans un domaine scientifique ou technologique.
Secteurs d’activité visés
Tous secteurs ayant recours à des systèmes informatiques
Types d’emplois accessibles indiqués
Métiers de la conception et de l’urbanisation du SI :

* Consultant maîtrise d'ouvrage en systèmes d'information

* Chef de projet informatique

* Architecte en systèmes d'information.

Métiers des infrastructures réseaux et systèmes :

* Ingénieur en cybersécurité. Architecte sécurité Cloud. Architecte réseaux et sécurité

* Ingénieur/ingénieure sécurité télécom

* Administrateur/administratrice de la sécurité des réseaux et des systèmes

* Administration de systèmes d''information

* Expert et support en systèmes d''information

* Directeur des systèmes d''information

* Chargé d'études et développement de réseaux de télécoms

* Consultant maîtrise d'ouvrage en systèmes d'information.

Métiers de l’intégration logicielle :

* Chef de projet de sécurité numérique

* Intégrateur chef de la sécurité d’un projet web.

* Architecte de la sécurité logicielle

* Expert et support en systèmes d''information.

Métiers des sciences des données :

* Ingénieur en Business Intelligence

* Directeur de la sécurité des systèmes d’information

* Administrateur/administratrice de la sécurité des bases de données

* Administrateur des systèmes d''information

* Responsable de la maintenance informatique et bureautique

* Chargé d'études et développement informatique.

Métiers de l’optimisation logicielle :

* Data Scientists dans un Centre de Sécurité Opérationnel

* Ingénieur simulations en industrie pour la sécurité de systèmes embarqués

* Chercheur en cybersécurité.

Métiers de la sécurité de ces briques :

* Responsable, auditeur Sécurité Informatique

* Responsable d’un SOC (Security Operation Center)

* Responsable d’un centre de réponse à incident de sécurité (CSI RT). M1802, Expertise et support en systèmes d’information.

Blocs de compétences RNCP — 5 blocs publiés

RNCP42432BC01 — Conduire une analyse de sécurité et des risques cyber des systèmes d'information d'une organisation complexe, à dimension internationale
Compétences du bloc
* Identifier les risques techniques les évaluer, les traiter par réduction, transfert ou confinement, afin de concevoir un dispositif informatique pour protéger et/ou maintenir la sécurité de tout ou partie du système d'information d'une organisation à dimension internationale et multiculturelle

* Analyser les besoins du Système de management des Informations de Sécurité (SMSI) en identifiant les informations de sécurité et la structure du fond documentaire cyber relatif à la sécurité du SI et à l'aide d'uneméthodologie de gestion du risque cyber (EBIOS; etc.), afin d'élaborer et conduire les démarches pour l'audit ou l'homologation

* Évaluer la surface d'attaque à partir du repérage des points d'entrée potentiels dans le système d'information ou l'un des composants d'une organisation à dimension internationale et multiculturelle, ou de l'une de ses entités afin de mener une analyse d'ingénierie inverse

* Évaluer la surface d'exposition à partir d'une analyse de vulnérabilités afin de rechercher les vulnérabilités potentielles du système d'information ou de l'un des composants d'une organisation à dimension internationale et multiculturelle, ou de l'une de ses entités

* Réaliser et présenter à la direction un diagnostic, une cartographie des risques et/ou un plan de remédiation, de recommandations et d'actions priorisées incluant les moyens humains et financiers nécessaires à l'amélioration continue de la sécurité d'une organisation à dimension internationale et multiculturelle.
Modalités d’évaluation du bloc
* Examens sur table

* Contrôle continu

* Travaux Pratiques

* Mises en situation

* Exercices dirigés

* Projets tuteurés conduits en groupe et en entreprise mettant en œuvre les concepts et acquisitions enseignées lors des séquences à l'école

* Rédaction de rapports et soutenance devant un jury afin d'argumenter les choix réalisés sur divers aspects technologiques, sociétaux ou organisationnels et normatifs.
RNCP42432BC02 — Concevoir, modéliser, élaborer un dispositif informatique ou de sécurité informatique destiné à la protection, l'analyse, la supervision, la correction ou l'optimisation des fonctions de cybersécurité d'un système d'information ou de l'un de ses composants
Compétences du bloc
* Identifier et traduire les besoins d'un dispositif informatique ou plus spécifiquement de sécurité informatique, en mesures techniques et organisationnelles, à partir des plans de remédiation, en priorisant les mesures à concevoir

* Concevoir un dispositif informatique ou plus spécifiquement de sécurité informatique pour la protection, l'audit, la supervision, la remédiation et/ou l'optimisation du système d'information ou de l'un de ses composants

* Modéliser les exigences d'un dispositif informatique, et plus spécifiquement de sécurité informatique, dont la menace, les protections et opérations de sécurité que le dispositif devra satisfaire

* Élaborer et valider une maquette du dispositif informatique de sécurité pour analyser, superviser, corriger et/ou optimiser les opérations de cybersécurité d'un système d'information ou de l'un de ses composants. .
Modalités d’évaluation du bloc
* Examens sur table

* Contrôle continu

* Travaux Pratiques

* Mises en situation Exercices dirigés

* Projets tuteurés conduits en groupe et en entreprise mettant en œuvre les concepts et acquisitions enseignées lors des séquences à l'école

* Rédaction de rapports et soutenance devant un jury afin d'argumenter les choix réalisés sur divers aspects technologiques, sociétaux ou organisationnels et normatifs

* PFE soutenu face à un jury d'enseignants et de professionnels.
RNCP42432BC03 — Piloter un projet d'intégration d'un dispositif informatique de sécurité, dans le contexte d'une organisation complexe, à dimension internationale
Compétences du bloc
* Identifier les vulnérabilités en termes organisationnels, technologiques, humaines et économiques mettant en jeu l'atteinte des obtectifs stratégiques du projet de sécurité du fait de la prise en compte de la taille de l'organisation, de sa complexité, de sa dimension internationale et multicuturelle, éloignée de la culture cyber, en mettant des mesures en place le cas échéant

* Rédiger un appel d’offres pour un projet de sécurité informatique en organisant le phasage, les critères de choix en s'appuyant sur des référentiels d'activité, afin de consulter les fournisseurs potentiels et de restreindre la liste des candidats ("short list")

* Évaluer les solutions et candidats retenus en utilisant une grille critérielle démontrant que le dispositif informatique de sécurité proposé est adapté au système d'information de l'organisation complexe, à dimension internationale, éloignée de la culture cyber

* Établir et superviser la réalisation d'un plan de communication interne et organiser la concertation autour du projet de sécurité, y compris en situation de crise.
Modalités d’évaluation du bloc
* Examens sur table

* Contrôle continu

* Travaux Pratiques

* Mises en situation

* Exercices dirigés

* Projets tuteurés conduits en groupe et en entreprise mettant en œuvre les concepts et acquisitions enseignées lors des séquences à l'école

* Rédaction de rapports et soutenance devant un jury afin d'argumenter les choix réalisés sur divers aspects technologiques, sociétaux ou organisationnels et normatifs

* PFE soutenu face à un jury d'enseignants et de professionnels.
RNCP42432BC04 — Organiser, mettre en œuvre et renforcer la robustesse d'un ou plusieurs dispositifs informatiques ou de sécurité d'une organisation complexe, à dimension internationale
Compétences du bloc
* Planifier, structurer, piloter, installer et configurer les systèmes de management des informations ou de systèmes d’ordonnancement des opérations de sécurité, en respectant les priorités à priori, afin de permettre une application et un suivi rigoureux du plan de remédiation

* Appliquer, coder, installer, configurer les mesures de sécurité de base, au regard des principes essentiels de maintien de la confidentialité (chiffrement, authentification, autorisations, etc.), de l'intégrité, la disponibilité (sauvegardes, etc.) et traçabilité ( journaux, logs), afin de réduire, transférer ou confiner les risques selon les moyens et la maturité cyber de l'organisation complexe, à dimension internationale et multiculturelle

* Durcir un système, coder, installer, configurer des mesures de sécurité avancées, offensives ou défensives, ou mettre en place des sondes ou points de contrôles de conformité, afin de réduire, confiner et traiter le risque cyber

* -Évaluer, contrôler et optimiser la robustesse du dispositif informatique de sécurité vis à vis des cyberattaques par le biais de tests unitaires ou d'un jumeau de type cyberrange

* Conduire les démarches d'homologation du Système de management des Informations de Sécurité (SMSI) en évaluant en amont la menace, les surfaces d'attaques et d'exposition de façon adaptée à une organisation à dimension internationale et multiculturelle.
Modalités d’évaluation du bloc
* Examens sur table

* Contrôle continu

* Travaux Pratiques

* Mises en situation

* Exercices dirigés

* Projets tuteurés conduits en groupe et en entreprise mettant en œuvre les concepts et acquisitions enseignées lors des séquences à l'école

* Rédaction de rapports et soutenance devant un jury afin d'argumenter les choix réalisés sur divers aspects technologiques, sociétaux ou organisationnels et normatifs

* PFE soutenu face à un jury d'enseignants et de professionnels.
RNCP42432BC05 — Organiser et superviser un centre de sécurité opérationnelle (SOC) d’un ou plusieurs systèmes d’information au sein d'une entreprise de cyber sécurité
Compétences du bloc
* Superviser les équipes d'un centre de sécurité opérationnelle (SOC) dans l'organisation et la réalisation des opérations de sécurité de l'analyse de la menace, de détection d'attaques et de vulnérabilités, d'investigation et de remédiation

* Former les équipes à l'utilisation des outils de sécurité défensifs (règles de pare feu, mise en place de sondes, SNORT, UEBA, ..) et offensifs (MALTEGO, KALI,..) adaptés au système d’information de l’organisation à dimension internationale et multiculturelle afin de détecter, analyser, lever le doute

* Organiser et piloter la réponse à un incident de sécurité afin de neutraliser et bloquer les cyberattaques, en s’appuyant sur des outils de réponse à incident (SOAR,EDR, XDR,..) , adaptés au système d’information de l’organisation à dimension internationale et multiculturelle

* Analyser, caractériser les modes opératoires des cyberattaquants et constituer un fond documentaire cyber relatif à la sécurité du SI et une méthodologie de gestion du risque cyber (EBIOS) afin de capitaliser l'expérience dans le cadre d'une démarche d'amélioration continue de la protection de l'organisation à partir d'une analyse des modes opératoires des cyberattaquants.
Modalités d’évaluation du bloc
* Examens sur table

* Contrôle continu

* Travaux Pratiques

* Mises en situation

* Exercices dirigés

* Projets tuteurés conduits en groupe et en entreprise mettant en œuvre les concepts et acquisitions enseignées lors des séquences à l'école

* Rédaction de rapports et soutenance devant un jury afin d'argumenter les choix réalisés sur divers aspects technologiques, sociétaux ou organisationnels et normatifs

* PFE soutenu face à un jury d'enseignants et de professionnels.

Voies d’accès et jurys indiqués

Indications de la fiche RNCP42432 ; vérifier les prérequis et les conditions auprès du certificateur
Voie d’accèsIndication de la sourceComposition du jury publiée
Formation initiale sous statut d’élève ou d’étudiantNonNon renseignée
Contrat d’apprentissageOuiLe jury est présidé par le Directeur de l’École d’ingénieurs du Cnam (EiCnam) ou son représentant.

En plus du président, le jury est composé paritairement de personnalités du milieu professionnel et du milieu académique avec un quorum de huit personnes. Il comprend a minima :

* le directeur du Centre Cnam en Région ou son représentant ;

* le responsable national du diplôme concerné ou son représentant ;

* le responsable opérationnel du diplôme concerné ou son représentant ;

* le Directeur du CFA ou son représentant ;

* le représentant du partenaire institutionnel de la formation ou son représentant ;

* des représentants des entreprises partenaires.

La composition du jury est arrêtée chaque année par le Directeur de l’EiCnam et portée à la signature de l’administrateur général du Cnam par la Direction nationale des formations.
Formation continueOuiPour la formation continue en alternance

Le jury est présidé par le Directeur de l’EiCnam ou son représentant.

En plus du président, le jury est composé paritairement de personnalités du milieu professionnel et du milieu académique avec un quorum de huit personnes.

Il comprend a minima :

* le directeur du Centre Cnam en Région ou son représentant ;

* le responsable national du diplôme concerné ou son représentant ;

* le responsable opérationnel du diplôme concerné ou son représentant ;

* le représentant du partenaire institutionnel de la formation ou son représentant ;

* des représentants des entreprises partenaires.

La composition du jury est arrêtée chaque année par le Directeur de l’EiCnam et portée à la signature de l’administrateur général du Cnam par la Direction nationale des formations.
Contrat de professionnalisationOuiPour la formation continue en alternance

Le jury est présidé par le Directeur de l’EiCnam ou son représentant.

En plus du président, le jury est composé paritairement de personnalités du milieu professionnel et du milieu académique avec un quorum de huit personnes.

Il comprend a minima :

* le directeur du Centre Cnam en Région ou son représentant ;

* le responsable national du diplôme concerné ou son représentant ;

* le responsable opérationnel du diplôme concerné ou son représentant ;

* le représentant du partenaire institutionnel de la formation ou son représentant ;

* des représentants des entreprises partenaires.

La composition du jury est arrêtée chaque année par le Directeur de l’EiCnam et portée à la signature de l’administrateur général du Cnam par la Direction nationale des formations.
Candidature individuelleNonNon renseignée
Expérience (VAE)OuiLe jury VAE est composé d’au moins quatre membres, dont au moins un qualifié au regard de la certification visée.

Le jury est présidé par l’enseignant responsable du titre d’ingénieur ou son représentant. Il propose la composition de jury.

Codes ROME publiés dans la fiche de certification

Le rapprochement repose sur un code publié dans les deux sources. Les intitulés ROME peuvent avoir évolué ; il ne s’agit pas d’une équivalence de diplômes.
Domaines Formacode

  • 31006 — Sécurité informatique
  • 31094 — Gestion projet informatique
  • 24293 — Sécurité télécommunication
  • 31009 — Architecture système information
  • 32062 — Recherche développement

Nomenclature des spécialités de formation (NSF)

  • 326 — Informatique, traitement de l'information, réseaux de transmission

Enregistrements antérieurs cités

Consulter la fiche complète et les organismes habilités sur France compétences