Annuaire télécom : sites utiles pour comparer, vérifier et comprendre
Une sélection de ressources pour vérifier l’éligibilité, lire les cartes de couverture, comparer des offres, comprendre la VoIP, explorer les alternatives satellite et connaître les démarches utiles.
À retenir : un annuaire aide à croiser les sources, mais la disponibilité réelle reste toujours à confirmer avec l’adresse, le code postal ou un test sur place.
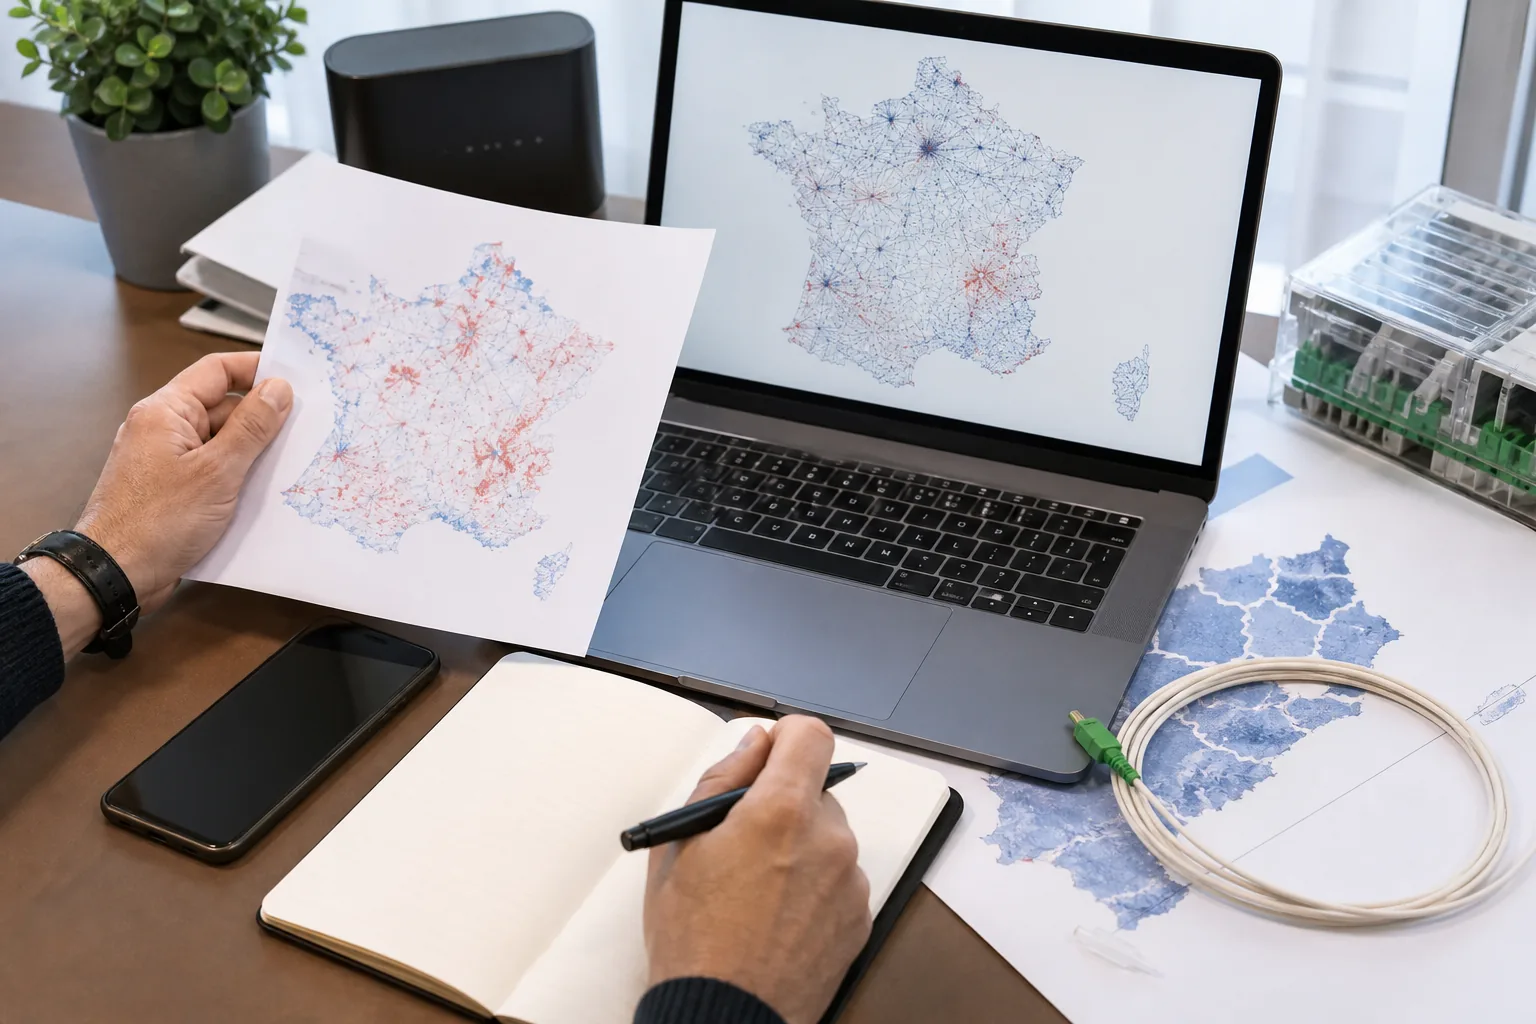
Visuel d’illustration.
12rubriquesclassées par usage télécom.
78sitesofficiels, outils et comparateurs.
FRusage localadresse, ville, département et région.
Rubriques
Annuaire par besoin télécom
Chaque rubrique regroupe des sites à consulter avant de choisir une box, un forfait, une ligne fixe, une solution satellite ou un service professionnel.
Vérifiez les technologies à l’adresse complète et, si nécessaire, au bâtiment concerné. Comparez la carte publique avec la réponse de l’opérateur pour l’offre exacte. Une couverture de quartier, une éligibilité commerciale et un raccordement réalisé décrivent trois étapes différentes.
Comparez couverture annoncée et qualité observée sur vos lieux d’usage : logement, travail et trajets. Distinguez intérieur, extérieur, voix et données. Une carte nationale ne prédit pas seule la réception dans une pièce ; examinez les mesures disponibles et les conditions d’un essai.
Fixez vos besoins en données, appels, équipements et destinations, puis comparez le coût sur la même durée. Ajoutez activation, location, options, fin de promotion et résiliation. Une remise mensuelle doit être rapprochée du total et des services réellement nécessaires.
Pour la téléphonie professionnelle, décrivez lignes, utilisateurs, appels simultanés et continuité attendue. Comparez matériel, numérotation, portabilité, installation et assistance. Faites préciser le fonctionnement en cas de coupure Internet et le calendrier d’une migration.
Pour un lieu mal desservi, comparez les solutions sur les usages essentiels, la réception réelle, la latence, le matériel et le coût complet. Vérifiez les contraintes d’installation et de volume. Un débit annoncé ne décrit pas à lui seul la stabilité attendue pour un appel ou un service professionnel.
Partez de votre contrat et de l’événement : facture, panne, changement d’offre ou résiliation. Conservez dates, échanges et références de dossier, puis suivez les interlocuteurs et étapes prévus. Distinguez signalement d’un problème et demande de résolution adressée au fournisseur.
Décrivez appareils, lieux et horaires touchés, puis distinguez accès Internet, réseau intérieur et service utilisé. Comparez des essais dans les mêmes conditions et notez le résultat. Un test isolé en Wi-Fi ne permet pas d’attribuer automatiquement une baisse de débit à la ligne.
Références primaires pour comprendre SIP, RTP, IP, WebRTC et la gestion des box. Vérifiez le statut, la version et les fonctions effectivement prises en charge par vos équipements.
Ces ressources couvrent les recherches les plus fréquentes : adresse, fibre, mobile, signalement, débit et alternatives lorsque le fixe est insuffisant.
Fiche officielle pour comprendre une usurpation de numéro, réunir les éléments utiles et effectuer les signalements adaptés.
À utiliser pour : Comprendre pourquoi un numéro affiché ne prouve pas l'identité de la personne qui appelle.
À vérifier : Ne pas rappeler ni communiquer de code sur la seule foi de l'affichage ; réunir les faits avant le signalement.
Les critères qui changent le choix
Choisir la bonne source selon la question
Une carte de déploiement, une offre commerciale et un service d’assistance ne répondent pas au même besoin. Consultez la source qui dispose de l’information recherchée et notez sa période de référence.
Quel interlocuteur pour quelle vérification ?
Question
Source à privilégier
Information à relever
La fibre est-elle déployée ?
Carte fibre de l’Arcep.
Adresse, état affiché et date des données.
Puis-je souscrire cette offre ?
Test d’éligibilité de l’opérateur.
Adresse reconnue, offre et conditions proposées.
Quel réseau mobile couvre mes trajets ?
Mon réseau mobile, puis essai sur place.
Service concerné, lieux et conditions de réception.
Ma ligne est-elle en panne ?
Assistance de l’opérateur.
État de ligne, incident déclaré et numéro de dossier.
Recoupez un problème d’adresse ou d’éligibilité avec l’opérateur : une carte publique peut avoir une date de mise à jour différente.
Télécommunications et accompagnement aux démarches numériques
Les magasins de matériels de télécommunication ne mesurent pas la couverture fibre, les débits ou la qualité d’un opérateur. France services accompagne les démarches administratives ; sa présence ne vaut pas assistance technique pour une panne de box.
Équipements recensés — France
Insee : séries comparables, géographie au 1er janvier 2026 — France
Les valeurs absentes restent « Non renseigné ». Les évolutions portent sur la série comparable publiée par l’Insee, et non sur une soustraction entre deux annuaires. Les catégories peuvent regrouper plusieurs activités ; elles ne mesurent ni les ventes, ni les capacités d’accueil, ni la qualité des prestations.
Adresse du relevé utilisé : https://www.insee.fr/fr/statistiques/fichier/8217532/DS_BPE_EVOLUTION_CSV_FR.zip.
Les dates des fiches peuvent être antérieures à celle du fichier. La présence dans ce relevé ne certifie pas une ouverture, une disponibilité ou une prise en charge actuelle. Vérifiez la fiche officielle avant une démarche ou un déplacement.
Explorer les entrées et leurs sources
Les résultats proviennent des relevés indiqués ci-dessous. La zone sélectionnée s’applique aux statistiques et aux lieux, tandis que les aliments, produits, métiers, fiches pratiques, activités, notions, certifications et bibliographies restent des référentiels nationaux. Les travaux de recherche couvrent des références nationales ou internationales.
176 résultats · page 1 sur 10 · jusqu’à 18 entrées affichées. Classement alphabétique par intitulé.
Lire les compétences d’installation, d’exploitation et de maintenance des réseaux, ainsi que leurs évaluations. La recherche porte sur les intitulés, codes, certificateurs, domaines Formacode et titres des blocs. Les référentiels sont nationaux ; le choix d’un territoire ne localise pas une formation.
Certifications actives dans l’export France compétences du 22 octobre 2026
Source : France compétences, exports RNCP et Répertoire spécifique au format 4.1 du 22 octobre 2026. Seules les fiches indiquées « Publiée » et « Actif : Oui » sont retenues dans cette photographie. Le statut et les dates doivent être vérifiés sur la fiche officielle avant toute inscription.
Le RNCP décrit des qualifications professionnelles avec un niveau lorsqu’il est renseigné. Le Répertoire spécifique (RS) décrit des compétences complémentaires ou des habilitations ; aucun niveau RNCP ne lui est attribué ici. Les numéros de certification distinguent des enregistrements, même lorsque leurs intitulés sont identiques.
La sélection RNCP s’appuie sur les codes ROME publiés dans les fiches et sur des intitulés liés au thème. La sélection RS repose sur les intitulés : l’export RS ne publie pas de codes ROME. Les liens métier-certification utilisent uniquement un code présent dans les deux référentiels ; ils ne valent ni équivalence, ni condition suffisante d’accès à un emploi.
Une fiche décrit une certification, ses compétences et son certificateur. Elle ne constitue pas une offre de formation, une admission, une autorisation d’exercice ou une garantie de financement. Les organismes partenaires, sessions, tarifs et disponibilités ne sont pas recensés ici. La date de fin d’enregistrement et la date limite de délivrance sont présentées séparément lorsqu’elles sont renseignées.
MINISTERE DES ARMEES — SIRET 11009001600053 — état dans la source : Actif
MINISTERE DES ARMEES — SIRET 11009001600046 — état dans la source : Inactif
Le certificateur porte la certification. Cette liste ne recense pas les organismes proposant une session de formation et n’attribue aucune habilitation aux établissements de l’annuaire.
Objectifs et contexte publiés
Le besoin des armées
* La cybersécurité
La cybercriminalité qui constitue dans la sphère civile une menace bien réelle, représente aussi pour les forces armées une menace de plus en plus pressante.
La sécurisation des systèmes d’information des unités combattantes et non combattantes est aujourd’hui un enjeu stratégique majeur. Le cyberespace est devenu un terrain d’affrontement stratégique, un nouvel espace de combat dans lequel l’espionnage, l’appropriation de données confidentielles ou encore l’interruption de services des unités de peut altérer les capacités opérationnelles des forces armées.
La certification de Responsable en cybersécurité répond au besoin du ministère des armées de disposer de personnels qualifiés dans le domaine de la cybersécurité pour identifier les vulnérabilités des systèmes d’information et renforcer la cybersécurité, détecter les attaques cyber, alerter rapidement les utilisateurs et élaborer des parades, sensibiliser et former les utilisateurs au risque cyber.
Le besoin du secteur civil
Chaque jour des attaques informatiques menacent le fonctionnement des organisations qui doivent s’en protéger parfois pour survivre. La recrudescence des cyberattaques durant la crise sanitaire de 2020 a encore amplifié le phénomène.
Conscientes de ce nouveau danger, les entreprises cherchent à recruter. Or, les experts sont rares. Ce secteur nouveau et vaste souffre de pénurie.
Encore méconnus, les métiers liés à la cybersécurité sont très divers et couvrent un large champ d’activités et de compétences. Ils sont aujourd’hui structurés en 5 grandes familles :
1. Pilote, organisation de la sécurité et gestion des risques
2. Management de projets de sécurité et cycle de vie de la sécurité
3. Maintien en condition opérationnelle de la sécurité
4. Support et gestion des incidents de sécurité
5. Conseil, audit et expertise en sécurité
La cybersécurité constitue à l’évidence une filière d’avenir.
Source : ANSSI - Panorama des métiers de la cybersécurité Edition 2020
Activités visées
Le Responsable en cybersécurité conduit des actions défensives ou offensives dans le cyberespace pour soutenir l’action des forces armées et garantir la continuité et l’efficacité des opérations militaires. Il prépare les unités pour qu’elles soient en mesure d’intervenir en cas d’incident.
Le Responsable en cybersécurité audite les systèmes d’information militaires et met en place des tests d’intrusion pour détecter les éventuelles failles et renforcer la sécurité en profondeur. Il recherche, effectue une vielle et mène les investigations numériques qui vous permettent d’anticiper les risques.
Enfin, le Responsable en cybersécurité sensibilise et forme les utilisateurs à la reconnaissance de ces menaces et à la mise en œuvre des meilleures pratiques pour les éviter et les neutraliser.
Compétences attestées
Le Responsable en cybersécurité est capable de :
1- Piloter la cyberprotection des systèmes et réseaux informatiques
* Appuyer le responsable de la sécurité des systèmes d’information (RSSI) ou le directeur des systèmes d'information (DSI)
* Contribuer à l’amélioration de la sécurité technique du système d’information
* Administrer la sécurité des systèmes et des éléments actifs réseau
2- Contrôler et auditer le niveau de cybersécurité d’un système d’information
* Évaluer le niveau de conformité d’un système d’information
* Éprouver le niveau de sécurité d’un système d’information
* Proposer un plan d’action à l’issue d’un audit
3- Superviser la cybersécurité des systèmes d’information
* Diriger l’action d’une équipe de techniciens au sein d’un centre de supervision
* Améliorer les dispositifs de détection
* Diriger les différentes phases de réponse sur incident dans le périmètre d’un centre de supervision
* Assurer la formation du personnel
4- Conduire une investigation numérique dans le domaine de la cybersécurité
* Mener des investigations en réponse sur incident
* Capitaliser le résultat des investigations
Prérequis d’entrée en formation
Pour l’armée de Terre :
L’admission au stage certifiant de « référent cybersécurité » nécessite de :
1- Détenir les certifications suivantes :
* La certification de Technicien veilleur de cybersécurité enregistrée au RNCP au niveau 5 référencée sous le numéro 36164 ;
* La formation de spécialité 2 « cybersécurité » (FS2 Cyber) ou la Qualification des Acquis Professionnels (QAP 2 CYS) ;
2- Justifier d’au moins 5 années d’expérience après le brevet militaire de 2ème degré à la suite de la FS2 sur un poste du domaine des systèmes d’information et communication (SIC) décrit en cybersécurité ;
3- Justifier d’un niveau en langue anglaise équivalent au niveau B1 du cadre européen commun de référence pour les langues (CECRL) correspondant à un score TOEIC de 550 points ou au profil linguistique standardisé (PLS) 2222.
Pour la Marine nationale
Qu’il s’agisse de la voie alfa ou de la voie bravo (voir infra), l’accès au dispositif de certification nécessite de satisfaire les trois conditions suivantes :
1- Détenir l’une des certifications suivantes :
* le brevet supérieur « systèmes d’informations et de télécommunications » (BS SITEL). Cette certification est enregistrée au RNCP au niveau 5 sous l’intitulé Chef d’équipe d’exploitation et de maintenance des systèmes d’information et de télécommunications et référencée sous le numéro 35239,
* le brevet supérieur « systèmes numériques » (BS SYNUM),
* le brevet supérieur « réseaux et communications » (BS RECOM),
* avoir suivi et réussi la formation de spécialité de 1er niveau (FS1). Cette certification est enregistrée au RNCP au niveau 5 sous l’intitulé de Technicien veilleur de cybersécurité et référencée sous le numéro 36164,
* un brevet supérieur de toute spécialité et être sélectionné ou être titulaire du certificat d’analyste programmeur de système d’information (C CAPSI)
2- Justifier de 2 années d’expérience dans le domaine de la cybersécurité ;
3- Justifier d’un niveau en langue anglaise équivalent au niveau B1 du cadre européen commun de référence pour les langues (CECRL) correspondant à un score TOEIC de 550 points ou au profil linguistique standardisé (PLS) de 2222.
[1] Brevet militaire de 2ème degré délivré à la suite de la FS2.
Prérequis à la validation de la certification
Pour l’armée de Terre :
Avoir suivi avec succès le stage « référent cybersécurité », point ultime du parcours professionnel pour attribuer la certification professionnelle de Responsable en cybersécurité de niveau 6.
Pour la Marine nationale
La certification de Responsable en cybersécurité est délivrée à l’issue d’un parcours professionnel repéré par l’attribution du brevet de maîtrise cybersécurité (BM Cyber) accessibles par deux voies : la voie alfa et la voie bravo.
1- Soit la validation totale d’une formation professionnelle (voie alfa),
* dispensée dans une école militaire de spécialité de la marine nationale,
* d’une durée de 10 mois, comprenant un stage d’application,
* sanctionnée par l’obtention du certificat supérieur d’analyste en cybersécurité (CSUP Cyber).
2- Soit la réussite à un examen (voie bravo)
Le niveau d’exigence de l’examen est identique à celui du certificat supérieur d’analyste en cybersécurité (CSUP Cyber) évoqué ci-dessus. Le niveau de compétence est évalué au travers :
* D’une composition écrite (4 heures) sur un thème en lien avec la cybersécurité
* De trois oraux portant sur la sécurité des réseaux, la sécurité des systèmes et la réglementation
* D’un oral devant un grand jury au cours duquel le candidat présente un projet Cyber préparé à l’avance sur le thème communiqué deux mois avant le début des épreuves.
* La réussite à cet examen conduit à l’attribution du brevet de maîtrise cybersécurité (BM Cyber) et à des perspectives d’emplois identiques à la voie alfa.
Secteurs d’activité visés
Le Responsable en cybersécurité exerce essentiellement ses fonctions dans des unités à terre, sur le territoire métropolitain, en outre-mer ou sur un théâtre d’opération extérieur.
Au gré de ses affectations, il peut être amené à travailler dans des centres d’expertises cyber ou au sein des états-majors propres à chaque armée. Dans ce dernier cas il travaillera le plus souvent au profit de la division SI de l’état-major où il est affecté.
En environnement interarmées, il est amené à travailler dans la majorité des cas au sein de la Direction Interarmées de Réseau d’Infrastructure et des Systèmes d’Information (DIRISI) au sein :
* Du Centre d’Analyse en Lutte Informatique Défensive
* Des Centres de supervision de sécurité régionaux ou nationaux
Types d’emplois accessibles indiqués
Métier et fonctions accessibles au sein du ministère des armées
* Superviseur cyberdéfense
* Analyste cyberdéfense
* Formateur cybersécurité
* Administrateur cybersécurité
* Officier de systèmes d’information
* Expert SOC(Security Operation Center)
* Administrateur de sécurité
* Auditeur de systèmes d’information
* Contrôleur en cyberprotection
* Analyste en risque des systèmes d’information
* Rédacteur de dossier d’homologation
* Responsable du CSIRT (Computer Security Incident Response Team)
* Spécialiste en cybersécurité
Métier et fonctions accessibles dans le secteur civil
* Responsable de la cybersécurité et de la gestion de crise
* Analyste en cybersécurité
* Responsable du SOC (Security Operation Center)
* Analyste réponse aux incidents de sécurité
* Gestionnaire de crise de cybersécurité
* Analyste de la menace cybersécurité
* Responsable du CSIRT (Computer Security Incident Response Team)
* Spécialiste en cybersécurité
Réglementations mentionnées dans la fiche
Sont impérativement exigées pour exercer l'emploi de Responsable en cybersécurité au sein du ministère des Armées :
* L’habilitation « Secret Défense »[1] .
* L’obtention du statut militaire (sous réserve des conditions de recrutement en vigueur)
[1] Le niveau Secret défense (SD) est réservé aux informations ou supports protégés dont la divulgation est de nature à nuire gravement à la défense nationale.
Blocs de compétences RNCP — 4 blocs publiés
RNCP37300BC01 — Piloter la cyberprotection des systèmes et réseaux informatiques
Compétences du bloc
Appuyer le responsable de la sécurité des systèmes d’information (RSSI) ou le directeur des systèmes d'information (DSI) :
* contribuer à l’élaboration des moyens et procédures CYBER au profit d'une ou plusieurs autorités qualifiées et autorités d'emploi ;
* concourir à la rédaction des documents réglementaires d’organisation et de conduite de la cybersécurité de l’entité d’emploi ;
* organiser, conduire et contrôler la mise en œuvre des mesures locales CYBER ;
* préparer son unité à une homologation et/ou contrôle d’un système d’information ;
* évaluer et rendre compte du niveau de sécurité organisationnel du périmètre d'emploi ;
* conduire l’analyse des risques pesant sur un périmètre informatique défini ;
* réaliser et animer des séances de sensibilisation au profit des utilisateurs et des administrateurs ;
* conseiller le directeur de l’entité sur les actions de cyberprotection.
Contribuer à l’amélioration de la sécurité technique du système d’information :
* assurer une veille technologique et le suivi des études amont du domaine cyber ;
* anticiper et proposer les nouveaux besoins cyber relatifs à son périmètre de responsabilité ;
* évaluer et rendre compte du niveau de sécurité technique du périmètre d'emploi ;
* développer les compétences en cybersécurité des administrateurs et des utilisateurs des systèmes informatiques ;
* proposer les solutions de chiffrement adaptées au niveau de sécurité attendu.
Administrer la sécurité des systèmes et des éléments actifs réseau :
* proposer ou développer les outils et procédures de sécurisation des architectures réseaux et les services associés ;
* définir et mettre en œuvre les règles et outils d’administration sécurisés ;
* définir et appliquer la politique technique de gestion des droits d'accès aux ressources informatiques ;
* exploiter et préserver les journaux d’évènements des systèmes ;
* appliquer les mesures prioritaires de lutte informatique défensive en réaction à un incident de sécurité ;
* établir et diffuser un compte-rendu d’incident précis ;
* apporter un soutien technique aux actions de résolution des incidents de sécurité ;
* concourir aux processus de lutte informatique défensive.
Modalités d’évaluation du bloc
Par la voie de la formation :
- Epreuves écrites et orales ; - Mises en situation professionnelles ;
Par la voie de la VAE :
- Etude du livret 2 ; - Entretien avec le jury.
visant à démontrer la capacité du candidat à assurer la gouvernance de la sécurité des systèmes et réseaux informatiques
RNCP37300BC02 — Contrôler et auditer le niveau de cybersécurité d’un système d’information
Compétences du bloc
Évaluer le niveau de conformité d’un système d’information :
* constituer et maintenir à jour les référentiels techniques et organisationnels à appliquer lors de conduite des audits de sécurité ;
* assurer une veille technologique active sur les risques pesant sur les systèmes informatiques du ministère des armées ;
* mener seul ou en équipe une investigation technique sur un périmètre défini ;
* mener seul ou en équipe une investigation liée à l'environnement technique du système d’information ;
* mener seul ou en équipe une investigation liée à l’environnement organisationnel d'un système d'information ;
* conduire sur plateforme des tests et études de produits de sécurité afférents aux audits techniques ;
* élaborer les synthèses et rédiger les rapports d'audit et contrôle.
Éprouver le niveau de sécurité d’un système d’information :
* réaliser des tests d'intrusion sur un système informatique ;
* rédiger un rapport de test d'intrusion technique.
Proposer un plan d’action à l’issue d’un audit :
* Identifier et formaliser les non-conformités des systèmes et organisations par rapport à un référentiel défini ;
* proposer les évolutions nécessaires à la mise en conformité de l'organisation ou du système d'information contrôlé ;
* concevoir les tableaux de suivi des actions demandées suite à audit ou contrôle ;
* proposer les évolutions de codes informatiques requis pour accroître le niveau de sécurité applicatif ;
* proposer des évolutions techniques sur le paramétrage et la configuration des équipements du système d’information ;
* communiquer et argumenter de manière adaptée selon l’interlocuteur.
Modalités d’évaluation du bloc
Par la voie de la formation :
- Epreuves écrites et orales ; - Mises en situation professionnelles ;
Par la voie de la VAE :
- Etude du livret 2 ; - Entretien avec le jury.
visant à démontrer la capacité du candidat à évaluer et identifier les non-conformités et les vulnérabilités d’un système d’information et de proposer un plan de remédiation.
RNCP37300BC03 — Superviser la cybersécurité des systèmes d’information
Compétences du bloc
Diriger l’action d’une équipe de techniciens au sein d’un centre de supervision :
* exploiter des systèmes de cybersurveillance et de détection d’événements de sécurité ;
* conduire une recherche des éléments précurseurs d’une agression informatique ;
* interpréter les détections afin de qualifier un incident ;
* compléter au besoin les travaux des techniciens en cybersécurité ;
* croiser les constats avec d'autres sources ou d'autres informations.
Améliorer les dispositifs de détection :
* réaliser une veille technologique sur les menaces et les vulnérabilités des systèmes ;
* rédiger des règles de détection pour répondre à de nouvelles menaces ;
* maintenir à jour le catalogue des indicateurs de compromission ;
* caractériser la menace en s’appuyant sur une bonne connaissance régulièrement mis à jour des MOA adverses.
Diriger les différentes phases de réponse sur incident dans le périmètre d’un centre de supervision :
* faire appliquer les directives et procédures de réaction prédéfinies, y compris les procédures d'alerte ;
* faire appliquer les ordres techniques de lutte informatique défensive ;
* caractériser la menace cyber ;
* transmettre les éléments pertinents aux organismes tiers participant à la recherche sur événement ;
* préserver les traces et preuves à des fins d'analyse ;
* transmettre les éléments de façon rigoureuse aux analystes.
Assurer la formation du personnel :
* concevoir et rédiger des scénarii d’entrainement adaptés au profits des équipes de supervision ;
* former les techniciens et opérateurs du centre supervision ;
* évaluer les techniciens et opérateurs du centre de supervision.
Modalités d’évaluation du bloc
Par la voie de la formation :
- Epreuves écrites et orales ; - Mises en situation professionnelles ;
Par la voie de la VAE :
- Etude du livret 2 ; - Entretien avec le jury
visant à démontrer la capacité du candidat à superviser, détecter et proposer des solutions de résilience suite à incident cyber.
RNCP37300BC04 — Conduire une investigation numérique dans le domaine de la cybersécurité
Compétences du bloc
Mener des investigations en réponse sur incident :
* exploiter les éléments recueillis par des sondes gouvernementales ou commerciales de supervision des réseaux ;
* collecter les traces, codes informatiques et preuves lors d’un incident de sécurité ;
* réaliser l’analyse post mortem (inforensique) d’un système ayant subi un incident de sécurité ;
* analyser les traces, codes informatiques et preuves collectés ;
* garantir la préservation et l’intégrité des éléments collectés afin d’être juridiquement recevable ;
* réaliser une analyse dynamique d’un code malveillant dans un environnement sécurisé ;
* évaluer les impacts avérés et potentiels d’incidents informatiques et tenant compte de contextes sensibles.
Capitaliser le résultat des investigations :
* étudier les éléments issus des analyses pour déterminer les stratégies d’attaque et de propagation de codes malveillants ;
* construire et capitaliser un référentiel de données pertinentes à partir des informations recueillies à des fins de retour d’expérience ;
* rédiger et transmettre les rapports d’incident et d’analyse ;
* proposer des solutions de renforcement à long terme du niveau de sécurité des systèmes ;
* maintenir les bases de connaissances des indicateurs de compromission.
Modalités d’évaluation du bloc
Par la voie de la formation :
- Epreuves écrites et orales ; - Mises en situation professionnelles ;
Par la voie de la VAE :
- Etude du livret 2 ; - Entretien avec le jury
visant à démontrer la capacité du candidat à caractériser une attaque et adapter sa stratégie de gestion de crise en fonction des retours d’expérience.
Voies d’accès et jurys indiqués
Indications de la fiche RNCP37300 ; vérifier les prérequis et les conditions auprès du certificateur
Voie d’accès
Indication de la source
Composition du jury publiée
Formation initiale sous statut d’élève ou d’étudiant
Non
Non renseignée
Contrat d’apprentissage
Non
Non renseignée
Formation continue
Oui
Pour l’armée de Terre :
Le jury de certification (hors VAE) pourra comprendre jusqu’à cinq membres avec, si possible, une représentation équilibrée des hommes et des femmes :
Composition du jury comprenant cinq membres :
- le président ;
- deux membres du « collège professionnels » si possible ;
- deux membres du « collège formateurs ».
Composition du jury comprenant trois membres :
Le président ;
- un représentant qualifié de la profession (non formateur, si possible) ;
- un représentant qualifié de la profession (non formateur) ou un formateur.
Des suppléants sont également désignés.
Le président du jury de certification (hors VAE) est soit le commandant de l’école, soit le directeur de l’enseignement ou un officier supérieur cadre de l’enseignement.
Le président et les membres du jury (ainsi que les suppléants) sont désignés par le commandant de l’organisme certificateur pour une période d’un an renouvelable.
Les « professionnels » sont représentés par tout professionnel du secteur hors formateurs, hors organisme certificateur si possible.
Le pourcentage de membres extérieurs à l’autorité délivrant la certification dont professionnels qualifiés est égal à 50 % au moins, dans la mesure du possible, hormis le président.
Pour la Marine nationale
Président du jury :
* Le directeur du Pôle écoles Méditerranée (PEM) ou son représentant.
Membres du jury :
* Le directeur de l’enseignement ou son représentant ;
* Le chef de la division
* Le chef du groupement d’instruction ;
* Le chef de cours
* Un représentant titulaire de la certification.
Le pourcentage de membres extérieurs à l’autorité délivrant la certification dont professionnels qualifiés est égal à zéro (0%)
Contrat de professionnalisation
Non
Non renseignée
Candidature individuelle
Non
Non renseignée
Expérience (VAE)
Oui
Les membres du jury sont désignés par le commandant de l’organisme certificateur ou son représentant pour une période d’un an renouvelable. Des suppléants sont également désignés.
Les membres du jury sont désignés avec le souci d'assurer une représentation équilibrée entre les femmes et les hommes, en fonction du « vivier » de la spécialité concernée.
* Jurys comprenant cinq membres
Le nombre de membres extérieurs à l’autorité délivrant la certification est égal à deux, si possible. Le nombre de représentants qualifiés de la profession est de trois ou de deux, selon la qualité du président de jury.
Le pourcentage de membres extérieurs à l’autorité délivrant la certification est égal à 40%. Le pourcentage de professionnels qualifiés est égal à 60% ou à 40%, selon la qualité du président de jury.
* Jurys comprenant trois membres
Le nombre de membres extérieurs à l’autorité délivrant la certification est égal, si possible :
* A un, si le président relève du collège « professionnel ». Le pourcentage de membres extérieurs à l’autorité délivrant la certification est de 33%. Le pourcentage de professionnels qualifiés est de 66%.
* A deux, si le président relève du collège « formation ». Le pourcentage de membres extérieurs à l’autorité délivrant la certification est de 66%. Le pourcentage de professionnels qualifiés est également de 66%.
Codes ROME publiés dans la fiche de certification
M1801 — Administration de systèmes d'information
M1810 — Production et exploitation de systèmes d'information
M1805 — Études et développement informatique
M1802 — Expertise et support en systèmes d'information
Le rapprochement repose sur un code publié dans les deux sources. Les intitulés ROME peuvent avoir évolué ; il ne s’agit pas d’une équivalence de diplômes.
Domaines Formacode
42802 — Sécurité défense
31045 — Cybersécurité
14297 — Criminologie
Nomenclature des spécialités de formation (NSF)
326 — Informatique, traitement de l'information, réseaux de transmission
 5 liens