Distinguer ouvert et ouvert chiffré
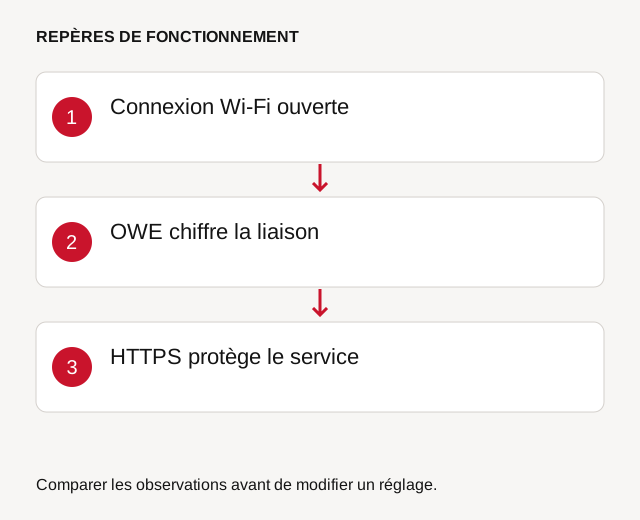
OWE permet de chiffrer un échange radio sans fournir la même authentification qu’un réseau utilisant un secret partagé ou un profil d’entreprise. Son rôle doit être distingué de la façon dont le lieu vous autorise à utiliser Internet.
Le nom du Wi-Fi et l’absence de demande de mot de passe ne suffisent pas à identifier les protections appliquées. Consultez le mode de sécurité exposé par votre appareil quand il est disponible.
Ne pas confondre portail et identité
Un portail captif peut demander une acceptation ou un compte après la connexion au Wi-Fi. Il ne prouve pas à lui seul que tous les échanges sont chiffrés ni que le point d’accès est celui du lieu.
Faites confirmer le nom et le parcours attendus par le gestionnaire. Un avertissement de certificat sur une page habituelle doit être examiné, même si le portail s’est ouvert correctement.
Garder les protections applicatives
Utilisez les services via leurs accès chiffrés et leurs méthodes d’authentification prévues. Le chiffrement du lien Wi-Fi et celui de l’application se complètent sans remplir le même rôle.
Réduisez les services de partage local inutiles. Pour un poste professionnel, suivez la politique de l’organisation et les conditions de son VPN plutôt que de modifier le profil de confiance sur place.
Choisir le trajet approprié à l’usage
Comparez le réseau disponible et un partage mobile si vous avez besoin d’un autre trajet. La décision dépend de la connexion, de l’usage et de ses règles, pas d’un label isolé.
Après le déplacement, retirez une connexion automatique devenue inutile. Documentez un incident précis avec heure et message, sans essayer de contourner la validation des certificats pour accélérer l’accès.
Exemple : un réseau sans mot de passe mais chiffré
OWE permet de chiffrer la liaison Wi-Fi sans demander un mot de passe partagé. Cela ne fournit pas la même authentification d’identité qu’un réseau d’entreprise configuré avec validation du serveur. Sur un réseau public, confirmez toujours le nom du réseau et le portail attendus auprès du lieu.
Un mode de transition peut aussi proposer un réseau ouvert pour les appareils anciens. Vérifiez ce que votre appareil a réellement négocié au lieu de déduire sa protection du nom affiché. Continuez à contrôler HTTPS et les alertes de certificat : le chiffrement de la liaison Wi-Fi ne remplace pas la protection de la connexion à l’application.
Questions fréquentes
OWE authentifie-t-il le lieu ?
Non. La protection opportuniste du lien radio ne fournit pas à elle seule cette assurance.
Un portail remplace-t-il HTTPS ?
Non. Le portail et la protection des services utilisés après connexion sont distincts.