Repérer les étapes de la connexion
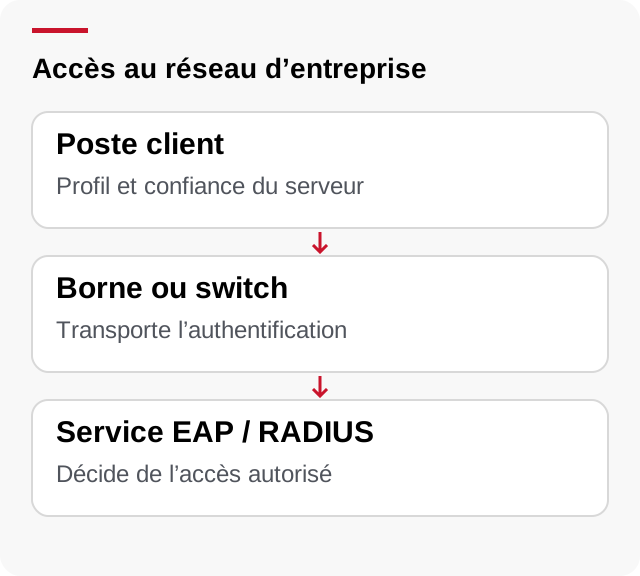
Avec 802.1X, le poste demande un accès au réseau et échange une authentification EAP via l’équipement réseau. Le service d’authentification décide ensuite de l’accès. Une connexion radio visible ne signifie donc pas que le poste est autorisé à recevoir les services du réseau.
EAP est un cadre qui propose plusieurs méthodes. EAP-TLS utilise des certificats ; d’autres méthodes s’appuient sur un tunnel protégé et des identifiants. Utilisez la méthode prévue par le profil de votre organisation.
Examiner la confiance et la validité
Si le poste refuse un certificat, relevez le motif : autorité inconnue, nom inattendu ou période de validité. Contrôlez l’horloge du poste avant de conclure à un certificat périmé. Un profil distribué par l’organisation doit préciser les serveurs et autorités attendus.
N’acceptez pas une nouvelle autorité sur la seule foi du nom du Wi-Fi. Un profil mal configuré peut exposer les identifiants à un serveur non prévu. Faites confirmer le changement par le service informatique, via le canal habituel.
Comparer compte et appareil
Un collègue connecté au même endroit fournit un repère, sans que vous utilisiez son compte. Notez si votre appareil est géré, si le certificat utilisateur ou machine existe et si le problème a commencé après une modification du compte ou du profil.
Si l’authentification réussit mais que l’accès reste limité, l’attribution d’un VLAN, le DHCP ou une règle réseau peut être en cause. Séparez cette étape d’un refus d’identification pour transmettre une demande exploitable.
Préparer une demande de support précise
Conservez l’heure du test, le réseau choisi, la version du système et le texte de l’erreur. Demandez une vérification des journaux d’authentification sur la même plage horaire et de la validité du certificat déployé.
N’exportez pas de clé privée et ne désactivez pas la vérification du serveur pour contourner le refus. Le support peut renouveler un profil ou un certificat sans que vous diffusiez les secrets associés. Après correction, vérifiez l’accès aux services autorisés.
Questions fréquentes
Le mot de passe suffit-il toujours ?
Non. La méthode peut exiger un certificat du poste ou de l’utilisateur et une validation du serveur.
Peut-on désactiver le contrôle du certificat ?
Cette modification supprime une protection essentielle contre un serveur inattendu. Faites corriger le profil ou renouveler le certificat par l’administrateur.