Lister les expéditeurs avant de modifier le DNS
SPF déclare les systèmes autorisés à utiliser certaines identités de domaine lors de l’envoi. DKIM associe une signature cryptographique à des éléments du message. Ces mécanismes ne remplissent pas exactement le même rôle et leur mise en place dépend du fournisseur de messagerie.
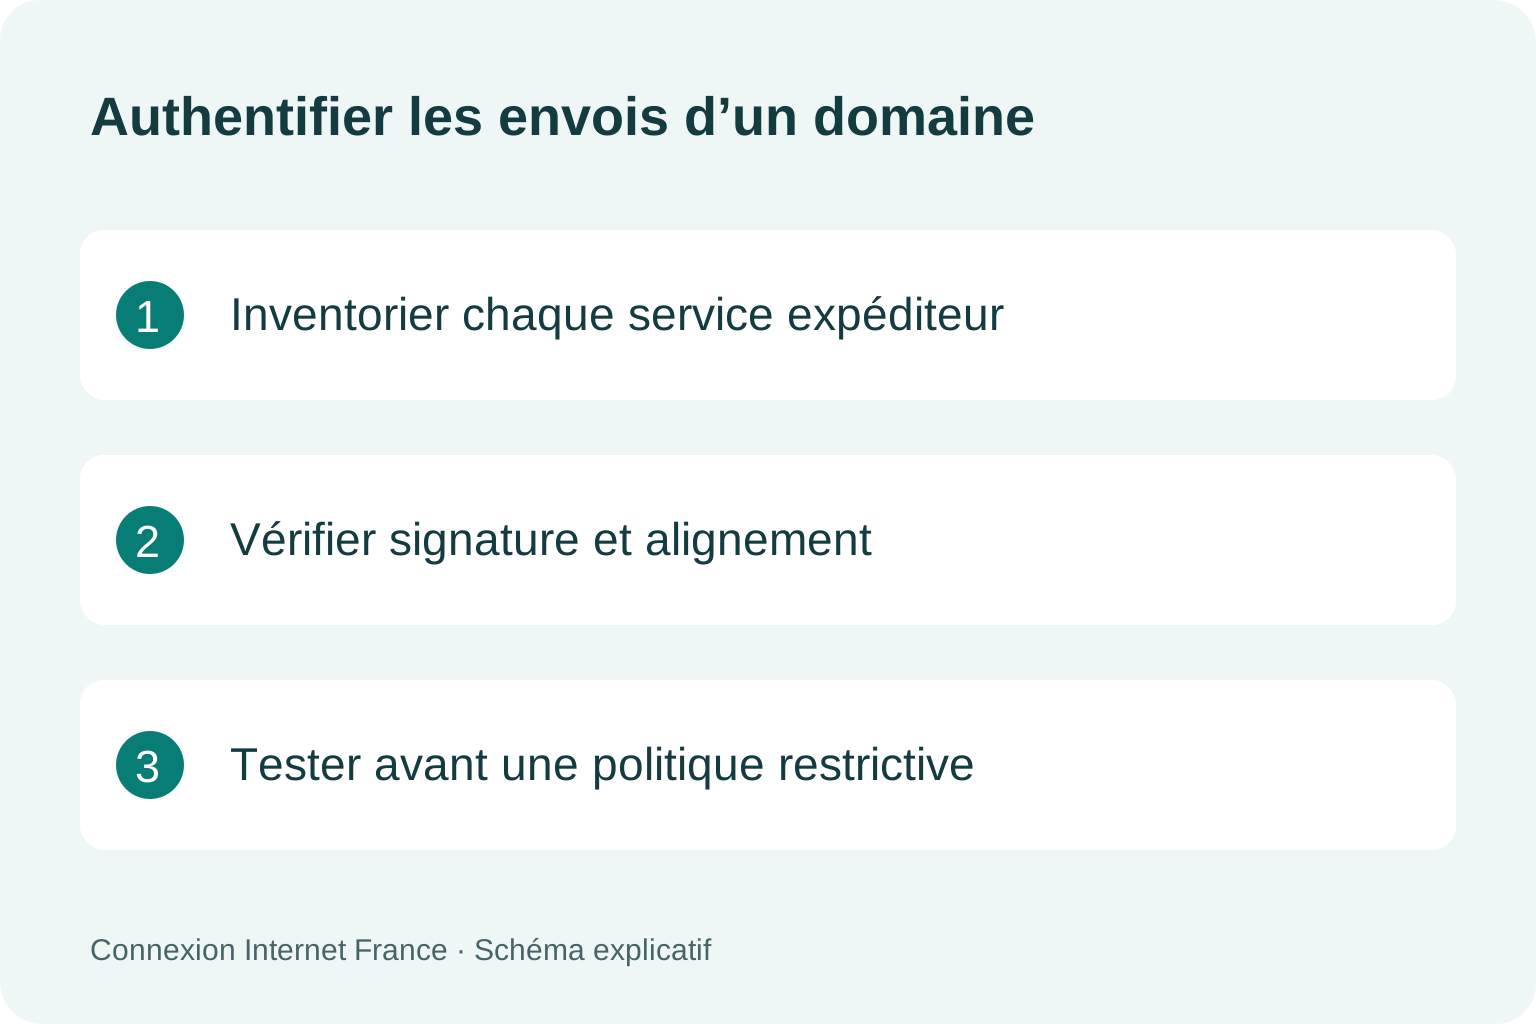
Inventoriez aussi les formulaires du site, le logiciel de facturation, la newsletter et les outils de support. Un domaine professionnel peut envoyer depuis plusieurs services. Ajouter seulement le fournisseur principal peut laisser de côté des messages utiles et créer des échecs lors d’une politique plus stricte.
Source : IETF — SPF.
Examiner l’alignement demandé par DMARC
DMARC relie la vérification SPF ou DKIM à l’identité visible dans l’en-tête From, avec des règles d’alignement. La seule présence d’un enregistrement SPF ou d’une signature DKIM ne prouve donc pas que DMARC passe pour tous les messages. Contrôlez un échantillon de chaque circuit d’envoi.
La politique et les rapports servent à comprendre les résultats et à demander un traitement des échecs. Une montée progressive permet d’identifier les services oubliés avant d’appliquer une politique restrictive. Faites valider les valeurs DNS par le responsable du domaine et les fournisseurs concernés.
Source : IETF — DMARC.
Tester et conserver un historique
Après changement, envoyez des messages de test depuis chaque application vers des destinataires autorisés et examinez les résultats d’authentification. Conservez les anciennes valeurs et les dates de modification. Une réussite depuis une seule boîte ne couvre pas un formulaire ou une plateforme de facturation.
SPF, DKIM et DMARC ne garantissent pas la délivrabilité ni l’innocuité du contenu. Un message authentifié peut être indésirable ou provenir d’un compte compromis. Complétez le dispositif par la protection des comptes, les droits d’envoi et une surveillance proportionnée des incidents.
Source : IETF — DKIM.
Questions fréquentes
DMARC exige-t-il que SPF et DKIM passent tous les deux ?
Le résultat DMARC peut s’appuyer sur l’un des mécanismes réussis avec l’alignement requis. Examinez le résultat réel du message.
Ces réglages empêchent-ils tous les messages frauduleux ?
Non. Ils ne vérifient pas la vérité du contenu et ne remplacent pas la protection des comptes.
Puis-je copier une règle d’un autre domaine ?
Non. La liste des expéditeurs et les clés DKIM dépendent de vos services et de votre domaine.