Comprendre la protection et ses limites
DNSSEC ajoute une vérification de l’origine et de l’intégrité des données DNS. Il ne chiffre pas la consultation et ne remplace pas HTTPS. Un domaine non signé peut aussi être consulté : absence de signature et signature invalide sont deux situations différentes.
Pour un utilisateur, le résultat utile est de savoir si le nom peut être résolu de manière fiable. Pour le gestionnaire du domaine, la chaîne de confiance et la cohérence des signatures doivent être examinées. Un test de débit ne répond à aucune de ces questions.
Comparer des réponses sans changer tout le réseau
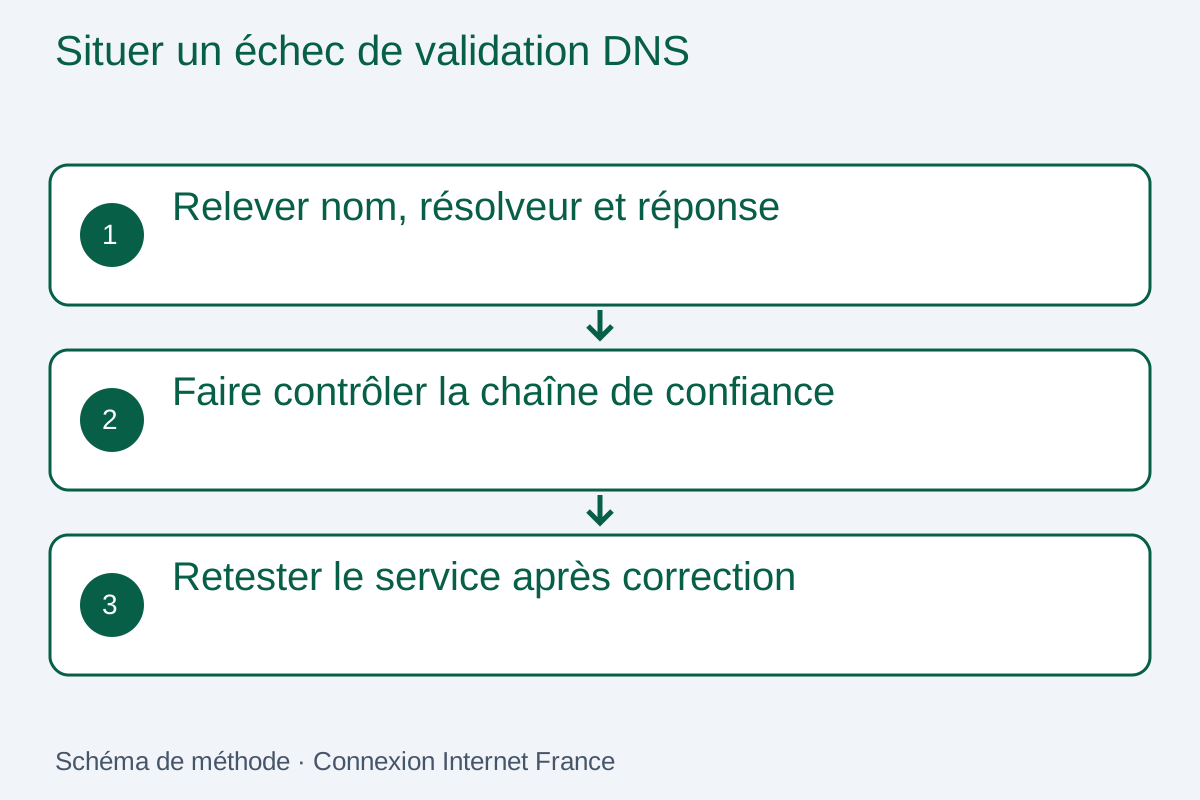
Notez le nom complet et l’heure, puis comparez avec un autre appareil utilisant le même DNS. Un navigateur avec DNS chiffré peut interroger un autre résolveur que le système. Documentez cette différence avant de conclure que le Wi-Fi est responsable.
Si vous utilisez un outil DNS, conservez réponse, type de requête et serveur interrogé. Un SERVFAIL peut avoir plusieurs causes. La comparaison avec un autre résolveur sert à localiser le problème ; elle ne prouve pas que celui qui répond a mieux sécurisé la réponse.
Transmettre les bons éléments au gestionnaire
Sur votre propre domaine, vérifiez avec l’hébergeur les clés, signatures et informations publiées chez le bureau d’enregistrement. Une modification incomplète peut interrompre la résolution chez des validateurs. Planifiez les changements et gardez les informations nécessaires à la récupération.
Si le domaine appartient à un tiers, signalez nom, date et réponses observées. Ne désactivez pas durablement une validation pour faire disparaître l’alerte. Évitez de modifier plusieurs paramètres DNS pendant l’intervention : les caches rendraient ensuite les résultats difficiles à interpréter.
Contrôler après correction
Rejouez la requête auprès des résolveurs utilisés avant l’incident et vérifiez le service web ou mail qui dépend du nom. Un résultat DNS correct ne prouve pas que l’application est revenue : elle peut présenter une seconde panne ou un problème de certificat.
Conservez les heures de modification et de retour des réponses. Les durées de cache varient suivant les enregistrements ; n’annoncez pas un délai universel de propagation. Si une panne persiste pour une seule machine, examinez son cache et sa configuration sans effacer tous ses réglages réseau.
Questions fréquentes
DNSSEC chiffre-t-il les noms consultés ?
Non. Il apporte une vérification d’authenticité et d’intégrité ; DoH et DoT répondent à une autre question.
SERVFAIL signifie-t-il toujours signature invalide ?
Non. C’est une réponse d’échec dont la cause doit être recherchée.
Un domaine non signé est-il forcément inaccessible ?
Non. La validation distingue notamment données non signées et données dont la validation échoue.
Faut-il vider tous les caches ?
Commencez par noter les résultats. Un effacement ne corrige pas une erreur de publication du domaine.