Un nom ne crée pas un chemin
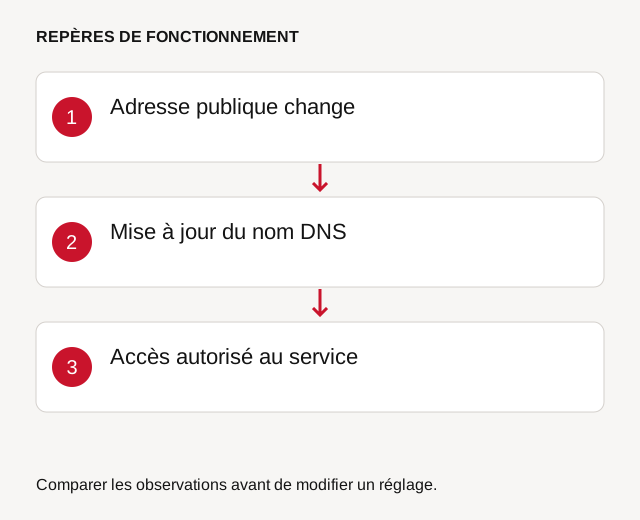
Une mise à jour dynamique peut adapter des données DNS lorsque l’adresse d’un service change. Le client de mise à jour, le fournisseur de noms et les caches sont des éléments distincts du routeur qui filtre les accès.
Un nom qui se résout correctement ne garantit donc pas qu’une caméra ou un NAS soit joignable. Commencez par définir le besoin et choisir une solution d’accès compatible avec l’installation.
Identifier la responsabilité de la mise à jour
Notez l’équipement ou le logiciel qui publie le changement. Évitez plusieurs clients concurrents si chacun tente de mettre à jour le même nom avec un trajet différent. Limitez les droits du compte à l’usage prévu.
Ne partagez pas les identifiants du service de noms dans un forum. Un défaut de connexion du client ou une autorisation expirée peut expliquer une ancienne adresse publiée.
Comparer résolution et connectivité
Interrogez le nom depuis les réseaux utiles et notez date, type et réponse. Les caches peuvent conserver une ancienne donnée jusqu’à expiration. Une vue interne peut aussi répondre autrement que la vue extérieure.
Faites ensuite l’essai applicatif depuis un autre accès. Vérifiez IPv4 ou IPv6, CG-NAT éventuel et règles du pare-feu. Ne confondez pas le succès depuis le logement avec une publication confirmée sur Internet.
Prévoir révocation et changement de matériel
Documentez le nom, le client autorisé et la procédure de retrait. Après remplacement de box ou de serveur, contrôlez la nouvelle publication et révoquez les anciens accès inutiles.
Pour des fichiers ou une administration, un VPN ou un relais authentifié peut convenir sans exposer directement le service. Le DNS dynamique reste un outil d’adressage, pas un substitut à la protection des comptes.
Exemple : distinguer nom DNS et entrée réseau
Comparez l’adresse publique actuelle du routeur et la réponse du nom DDNS. Si elles diffèrent, examinez l’heure de la dernière mise à jour et le cache DNS. Si elles correspondent, il reste à vérifier que le service autorisé est accessible : le nom n’ouvre pas un port et ne traverse pas automatiquement un CGNAT.
Pour un accès d’administration, privilégiez le mode distant sécurisé prévu par le fournisseur ou un VPN administré. N’exposez pas l’interface de la box simplement parce que le nom DDNS résout correctement. Après une reconnexion qui change l’adresse publique, testez depuis un autre accès afin de distinguer un problème extérieur d’un comportement de boucle locale.
Questions fréquentes
Le DDNS contourne-t-il le CG-NAT ?
Non. Publier un nom ne crée pas une connexion entrante à travers une adresse partagée.
Pourquoi le nom renvoie-t-il encore l’ancienne adresse ?
Vérifiez d’abord la mise à jour, puis les caches et leur durée. Un autre client peut aussi republier une valeur différente.